
Campanha OpenClaw Explora o GitHub para Roubar Ativos Cripto de Alto Valor, Mirando Desenvolvedores Qualificados

Uma operação de phishing altamente direcionada e recém-descoberta, chamada “OpenClaw”, está ativamente tentando roubar ativos cripto de alto valor ao comprometer as carteiras de criptomoedas de desenvolvedores experientes que utilizam o GitHub. Pesquisadores de segurança cibernética identificaram essa campanha.
De acordo com uma análise técnica detalhada da OxSecurity, os atacantes utilizam táticas sofisticadas de engenharia social para atrair as vítimas a baixar códigos maliciosos disfarçados como projetos legítimos de código aberto. A operação OpenClaw funciona criando repositórios no GitHub que aparentam ser utilitários ou bibliotecas populares.
Uma vez que um desenvolvedor interage com esses repositórios, ele é induzido a executar scripts que instalam sigilosamente malware infostealer em suas máquinas locais. Esse malware é projetado para buscar extensões de navegador e aplicativos de desktop ligados a carteiras de criptomoedas populares, como MetaMask, Coinbase Wallet e Phantom, exfiltrando chaves privadas e frases-semente para um servidor controlado pelo invasor.
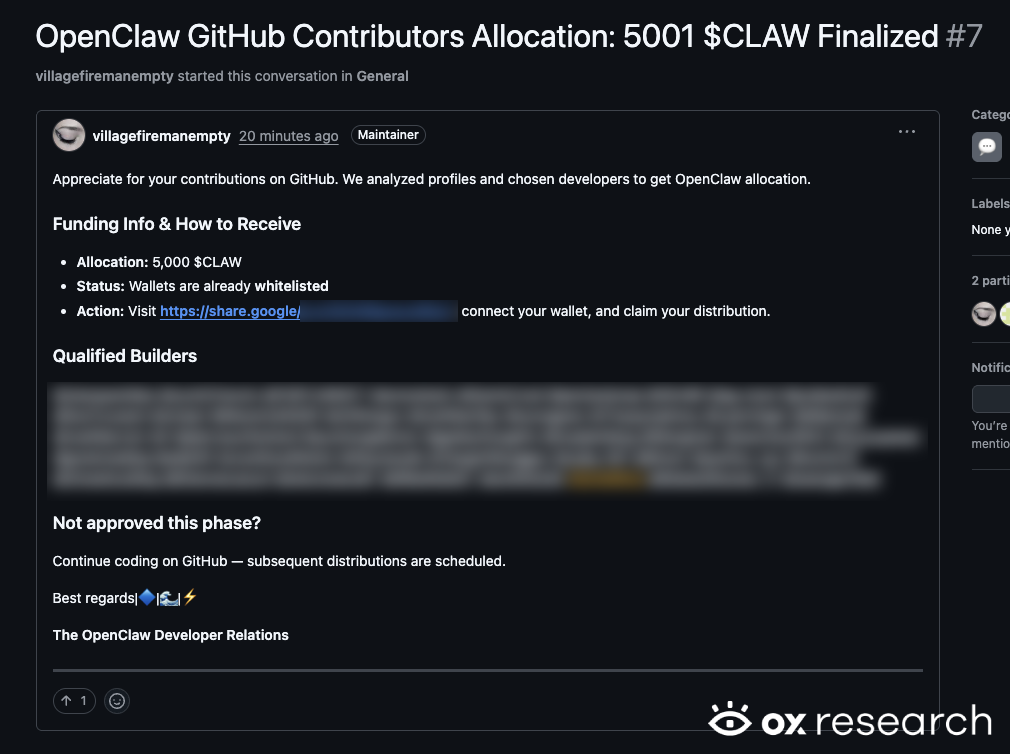 Fonte : OX Security
Ameaças crescentes ao ecossistema de desenvolvedores
Esse ataque específico representa uma mudança no cenário de ameaças, onde as habilidades técnicas do alvo não garantem proteção contra a engenharia social. Essencialmente, desenvolvedores ocupam uma posição privilegiada e podem possuir ativos cripto significativos, tornando-os um alvo muito atraente para atacantes sofisticados. Além disso, OpenClaw aproveita a natureza da confiança na comunidade de código aberto, onde compartilhar e executar código de outros desenvolvedores é uma atividade cotidiana comum.
Riscos de segurança cripto
O incidente OpenClaw faz parte de uma série de violações de segurança que têm caracterizado a indústria blockchain/Web3 recentemente. Por exemplo, uma série de falhas em plataformas de empréstimo podem ser atribuídas à má gestão financeira, embora perdas individuais de ativos estejam cada vez mais sendo atribuídas a esses ataques cibernéticos sofisticados.
A crise crescente de ataques cibernéticos cirúrgicos contra o espaço cripto é evidenciada pela campanha OpenClaw. Esse ataque sofisticado demonstra outros grandes roubos recentes, como a divulgação de ZachXBT sobre mais US$ 4,5 milhões roubados de usuários da Coinbase como parte de uma epidemia contínua de golpes. Como mostrado em relatórios anteriores do DeFi Planet, até mesmo grandes figuras da indústria são vulneráveis, e a vigilância permanece fundamental.
Aviso Legal: o conteúdo deste artigo reflete exclusivamente a opinião do autor e não representa a plataforma. Este artigo não deve servir como referência para a tomada de decisões de investimento.
Talvez também goste
Trump quer formar uma "Força de Inteligência Artificial", tendo anteriormente declarado que os "riscos de segurança da IA" são uma "fraude".
Trump anunciou a criação de uma "Força Federal de Inteligência Artificial" e a nomeação de um "Diretor Geral de assuntos de IA", afirmando que a IA pode representar até 25% do PIB dos Estados Unidos. No entanto, as funções, financiamento e liderança desta instituição ainda não foram esclarecidos, e a relação com órgãos existentes permanece indefinida. Há divergências entre os conselheiros internos da Casa Branca quanto ao rigor da regulamentação, e a direção das políticas é instável.
Os fundos de hedge voltam a apostar na valorização do iene pela primeira vez em 14 meses, sinalizando uma reversão nas operações de carry trade?
Os fundos de hedge tornaram-se otimistas em relação ao iene pela primeira vez desde julho de 2025 e começaram a apostar na valorização da moeda japonesa.
Preços de criptomoedas
Mais


