
Prawnik ds. kryptowalut twierdzi, że incydent Drift może kwalifikować się jako „cywilne zaniedbanie”

Atak na Solana-bazowaną zdecentralizowaną platformę finansową Drift Protocol mógł być uniknięty, gdyby zespół Drift przestrzegał standardowych procedur bezpieczeństwa operacyjnego, i może stanowić "cywilne zaniedbanie", według prawniczki Ariel Givner.
"W prostych słowach, cywilne zaniedbanie oznacza, że nie wywiązali się z podstawowego obowiązku ochrony pieniędzy, którymi zarządzali," powiedziała Givner w odpowiedzi na analizę powłamaniową opublikowaną przez zespół Drift oraz sposób, w jaki poradził sobie z środową luką na 280 milionów dolarów.
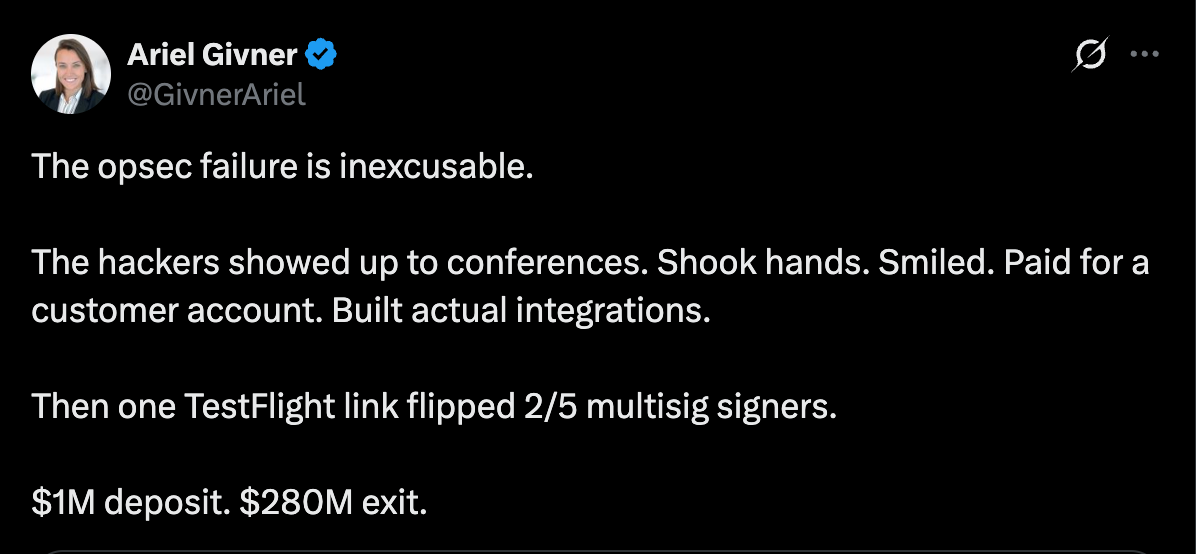
Zespół Drift nie przestrzegał "podstawowych" procedur bezpieczeństwa, w tym przechowywania kluczy podpisujących na oddzielnych, "odciętych od sieci" systemach, które nigdy nie są używane do pracy programistycznej, oraz przeprowadzania należytej staranności wobec deweloperów blockchain poznanych podczas branżowych konferencji.
 Źródło:
"Każdy poważny projekt o tym wie. Drift tego nie przestrzegał," powiedziała, dodając: "Wiedzieli, że świat kryptowalut jest pełen hakerów, zwłaszcza zespołów państwowych z Korei Północnej." Givner kontynuowała:
"Jednak ich zespół przez miesiące rozmawiał na Telegramie, spotykał nieznajomych na konferencjach, otwierał podejrzane repozytoria kodu, i pobierał fałszywe aplikacje na urządzenia powiązane z kontrolą multisignature."
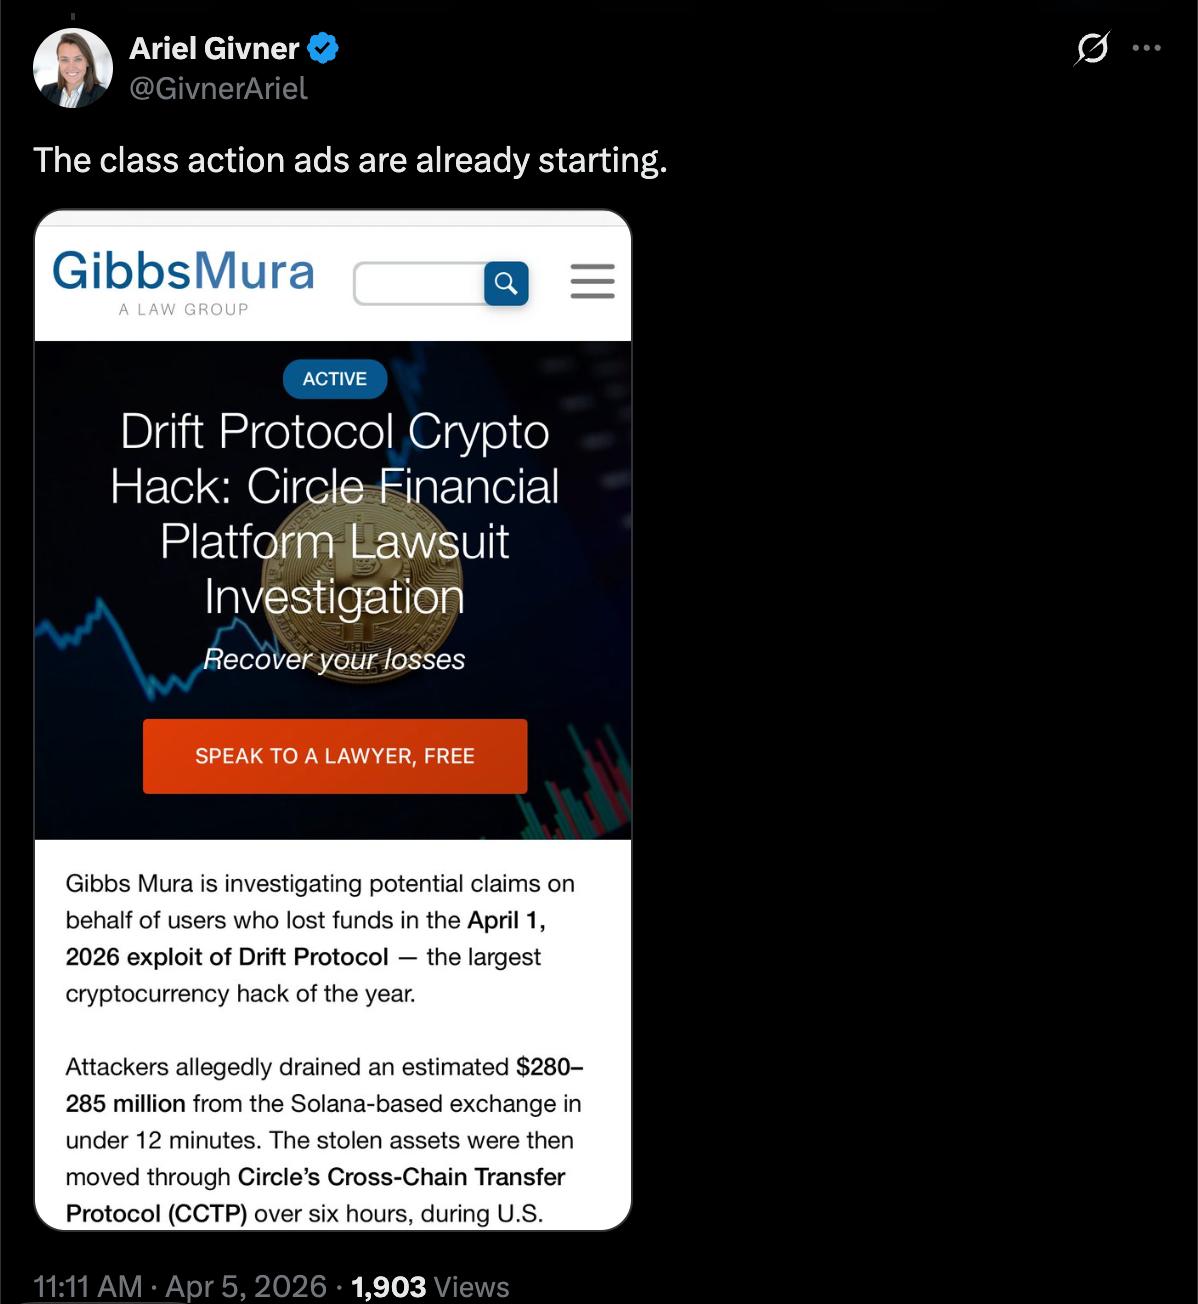
Reklamy pozwów zbiorowych przeciwko Drift Protocol już krążą, powiedziała. Cointelegraph skontaktował się z zespołem Drift, ale nie otrzymał odpowiedzi do momentu publikacji.
 Źródło:
Incydent przypomina, że inżynieria społeczna i infiltracja projektów przez złośliwych aktorów są głównymi wektorami ataków dla deweloperów kryptowalut, które mogą wyczerpać środki użytkowników i trwale zniszczyć zaufanie klientów do naruszonych platform.
Powiązane: Drift wyjaśnia lukę exploita na 280 milionów dolarów, podczas gdy krytycy pytają Circle o zamrożenie USDC
Zespół Drift Protocol twierdzi, że atak był planowany "miesiącami"
Zespół Drift Protocol opublikował w sobotę aktualizację, w której opisał, jak doszło do exploita i twierdził, że napastnicy planowali atak przez sześć miesięcy przed jego realizacją.
Złośliwi aktorzy najpierw skontaktowali się z zespołem Drift na "dużej" konferencji branży kryptowalutowej w październiku 2025, wyrażając zainteresowanie integracją protokołu i współpracą.
Aktorzy nadal budowali relację z zespołem deweloperskim Drift w kolejnych sześciu miesiącach, a po zbudowaniu wystarczającego zaufania zaczęli wysyłać zespołowi Drift złośliwe linki oraz osadzać malware, które skompromitowało urządzenia deweloperów.
Osoby te, podejrzewane o współpracę z państwowymi hakerami z Korei Północnej i fizyczne podejście do deweloperów Drift, nie były obywatelami Korei Północnej, według zespołu Drift.
Drift stwierdził, przy "średnio-wysokim poziomie pewności", że exploit został przeprowadzony przez tych samych aktorów, którzy stali za atakiem na Radiant Capital w październiku 2024.
W grudniu 2024 Radiant Capital poinformował, że exploit został przeprowadzony za pomocą malware wysłanego przez Telegram przez hakera związanego z Koreą Północną, podszywającego się pod byłego wykonawcę.
Magazyn: Poznaj hakerów, którzy mogą pomóc odzyskać Twoje oszczędności w kryptowalutach
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
905 metrów ciągłego wydobycia! Potencjał zasobów złota i miedzi Auro Metals ponownie potwierdzony, drugi etap wierceń wspiera długoterminowy wzrost
Auro Metals Inc. ponownie ogłasza znaczące korzyści z eksploracji – pierwszy etap wierceń na kopalni Santa Barbara copper-gold przyniósł przełomowe wyniki.
JPMorgan: Podwyżka stóp procentowych nie wystarczy, aby zakończyć wzrosty na amerykańskim rynku akcji; prawdziwe ryzyka to długoterminowe stopy, finanse i geopolityka.
JPMorgan uważa, że podwyżki stóp procentowych nie oznaczają końca hossy na amerykańskich giełdach, gdyż wydatki kapitałowe na AI oraz zyski przedsiębiorstw wciąż mogą wspierać rynki akcji. Jednak deficyt budżetowy, podaż obligacji oraz ryzyka geopolityczne będą nadal podnosić rentowności obligacji długoterminowych. Prawdziwym zagrożeniem jest szybkie zbliżanie się rentowności 10-letnich obligacji skarbowych USA do poziomu 5,5%-6%, co może znacząco zwiększyć presję na wysoko wyceniane spółki wzrostowe.
Solidigm należący do SK hynix (SKHY.US) rozważa budowę fabryki NAND w USA, jednak wciąż istnieją przeszkody kosztowe i polityczne
Według osób zaznajomionych ze sprawą, spółka zależna SK Hynix, Solidigm, rozważa budowę fabryki chipów NAND Flash w Stanach Zjednoczonych.
Bank Japonii podnosi stopy procentowe, a jen jednak się osłabia! Kazuo Ueda wypowiedzi "nie wystarczająco jastrzębie", strategowie ostrzegają przed dalszym spadkiem
Strategzy uważają, że wypowiedzi prezesa Banku Japonii Kazuo Ueda podczas konferencji prasowej rozczarowały inwestorów oczekujących bardziej jastrzębiego stanowiska.
Ceny krypto
Więcej


