
Inilipat ng hacker ng Radiant Capital ang $10.8M papunta sa Tornado Cash

Kamakailan lamang, nagdeposito ang hacker ng Radiant Capital ng 2,834 ETH sa mixer protocol na Tornado Cash isang taon matapos nitong ma-exploit ang lending pool ng proyekto, na nagresulta sa pagkawala ng $53 milyon.
- Ang mga hacker ng Radiant Capital ay nakapag-laba ng mahigit $10.8 milyon na halaga ng Ethereum sa pamamagitan ng Tornado Cash, na lalong nagpapahirap sa mga awtoridad na matunton ang mga ninakaw na pondo.
- Pinaghihinalaan ng mga imbestigador na ang grupong AppleJeus na konektado sa North Korea ang nasa likod ng pag-atake sa Radiant Capital, kung saan ang mga ninakaw na asset ay lumago mula $53 milyon hanggang halos $94 milyon sa pamamagitan ng mga kasunod na trade.
Ayon sa on-chain monitoring platform na CertiK, ang hacker ay nakapag-laba ng humigit-kumulang $10.8 milyon na halaga ng Ethereum sa pamamagitan ng mixer platform na Tornado Cash. Ang hakbang na ito ay lalong nagpapahirap para sa mga on-chain sleuth at mga awtoridad na matunton ang mga ninakaw na pondo, lalo na't nadagdagan pa ito ng karagdagang ETH mula sa mga naunang trade at swap papuntang DAI.
Ayon sa chart ng CertiK, ang mga pondo ay orihinal na nakuha mula sa mga bridge address tulad ng Stargate Bridge, Synapse Bridge, at Drift FastBridge, na nagpapakita kung paano unang inilipat ng mga attacker ang malaking halaga ng ETH (ETH) sa isang intermediary address na nagsisimula sa 0x4afb.
Mula sa pangunahing wallet, sinimulan ng mga attacker ang pamamahagi ng mga pondo sa pamamagitan ng serye ng mas maliliit na transfer. Isang kapansin-pansing ruta ay ang paglilipat ng 2,236 ETH mula 0x4afb papuntang 0x3fe4 bago ilipat ang mga pondo sa tatlo pang Ethereum wallet.
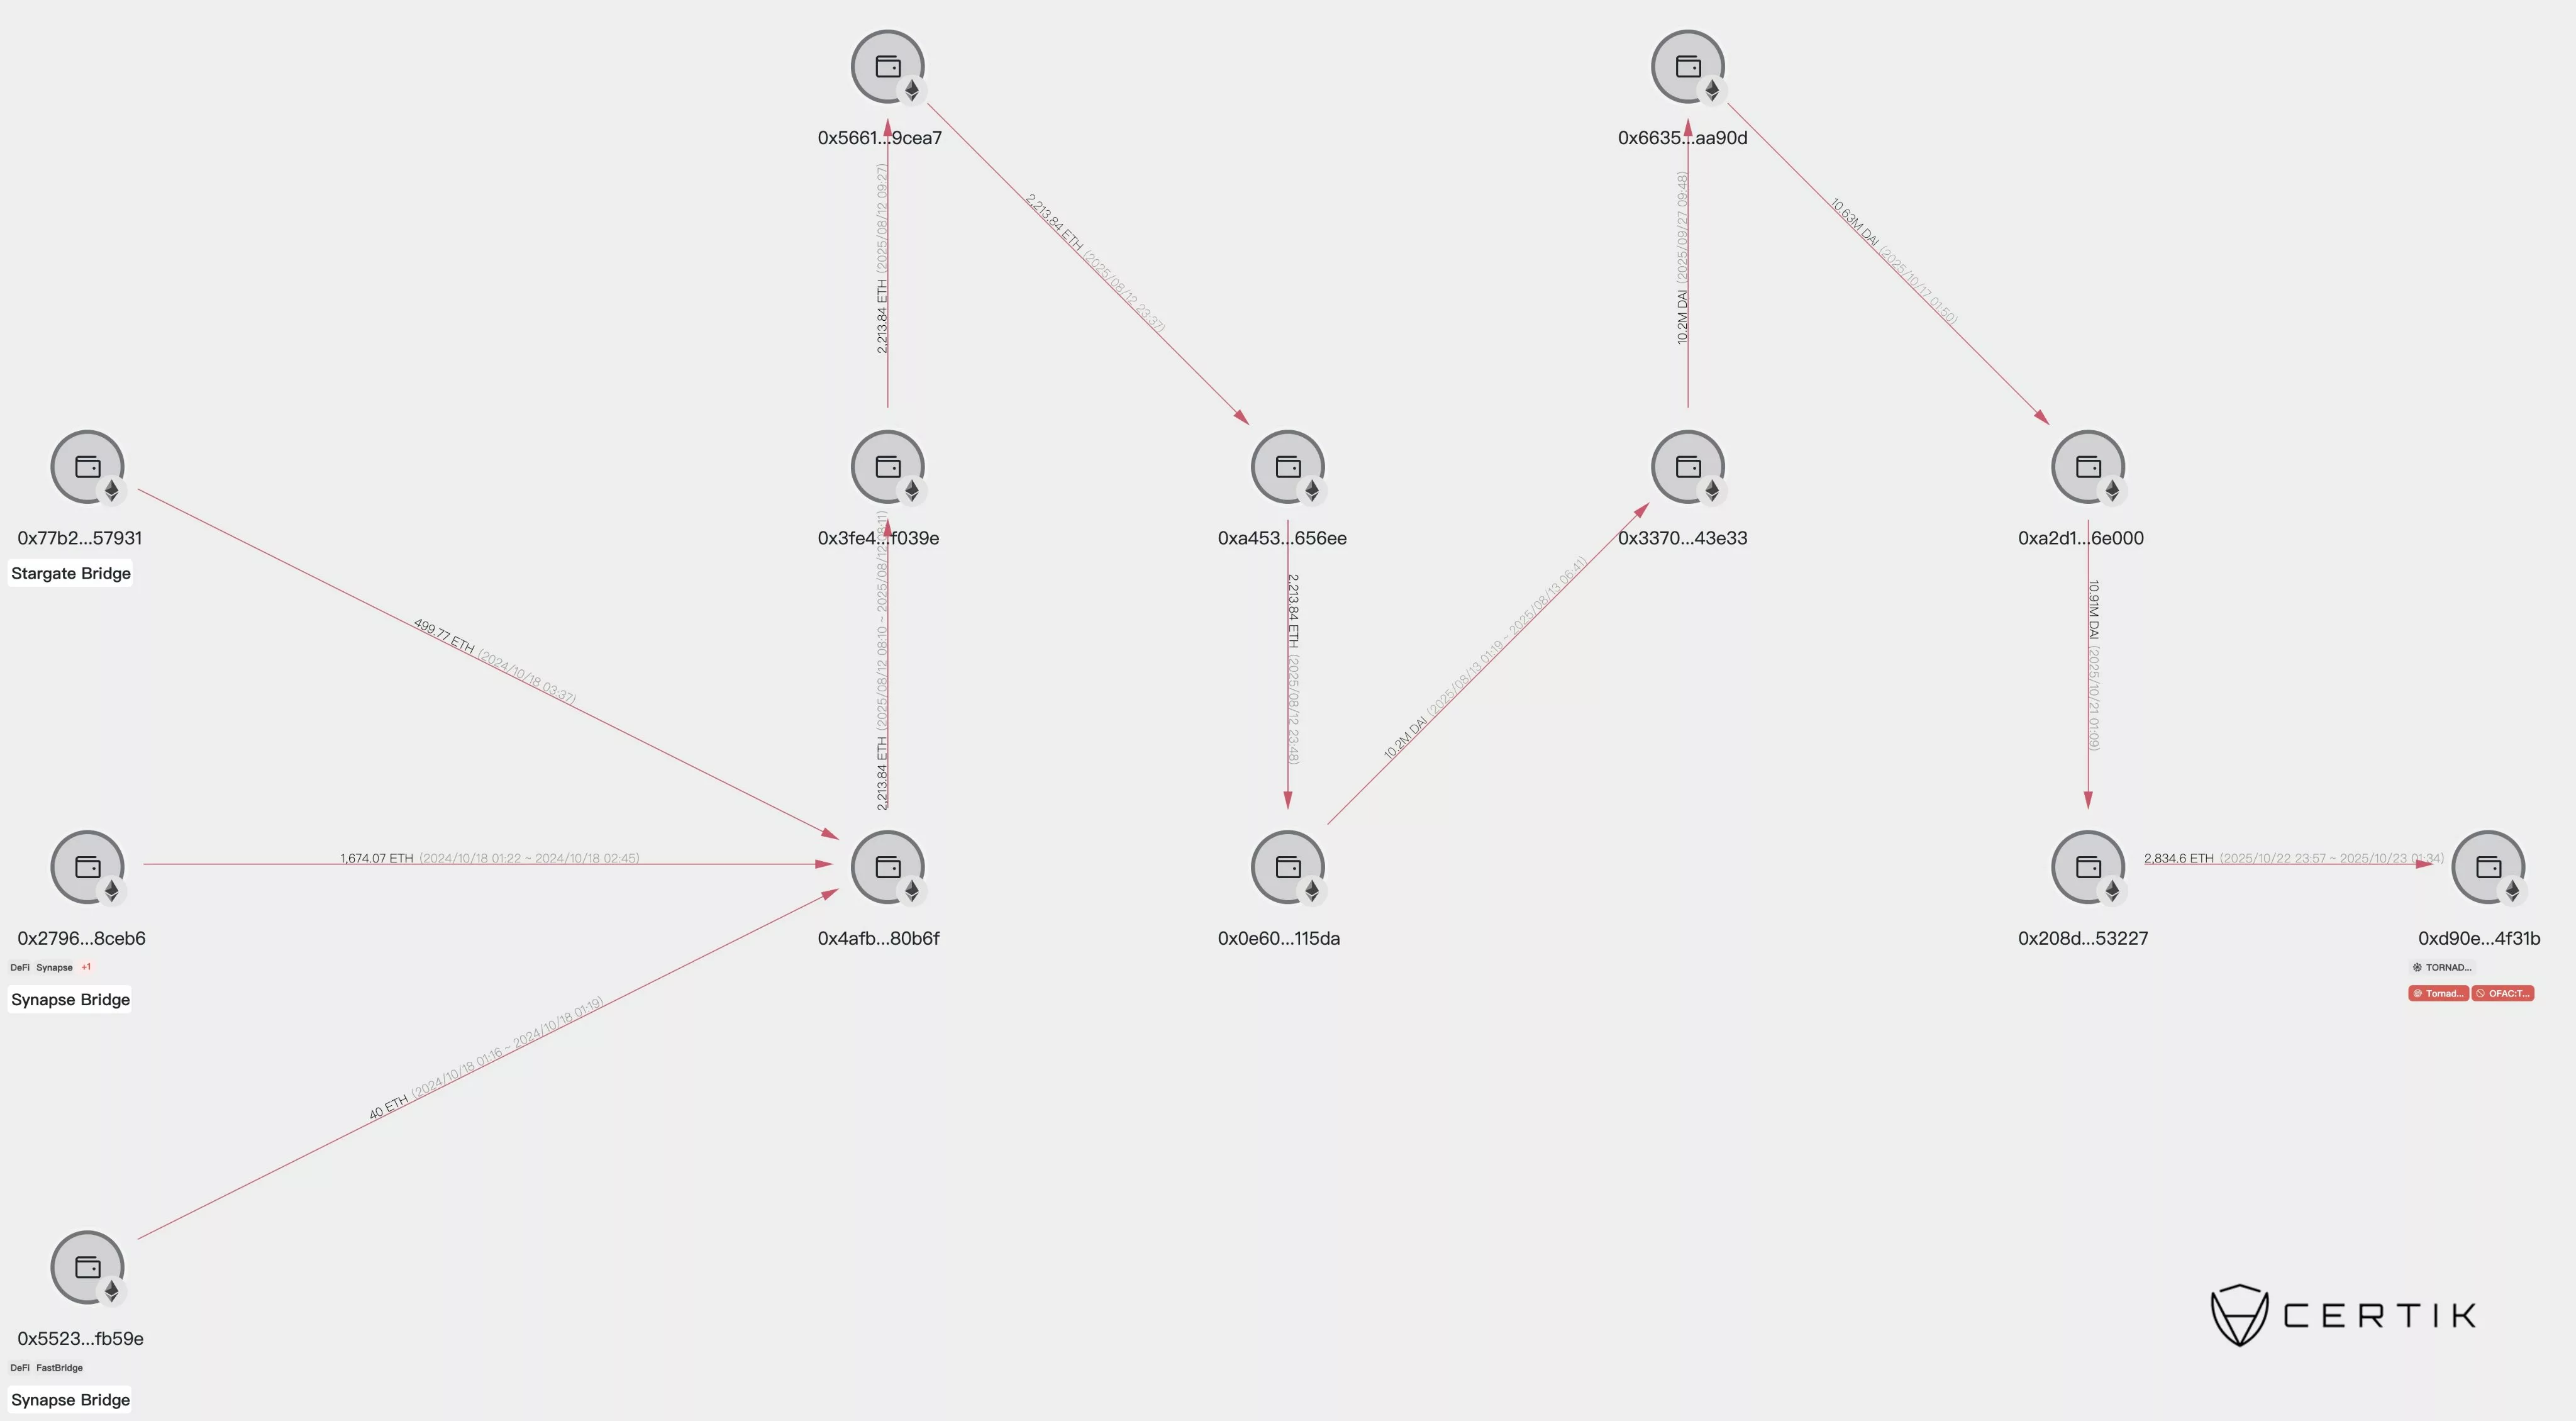 Ang hacker ng Radiant Capital ay inilipat ang mga ninakaw na pondo sa serye ng mga wallet bago ideposito ang ilan sa mga ito sa Tornado Cash | Source: CertiK
Noong Agosto 2025, nagbenta ang mga hacker ng hanggang 3,091 Ethereum at ipinagpalit ang mga ito sa 13.26 milyong USD-backed DAI (DAI) stablecoins. Pagkatapos nito, inilipat ng mga hacker ang mga DAI token sa serye ng iba pang mga wallet bago muling ipalit pabalik sa ETH. Pagkatapos ay itinapon ng mga hacker ang 2,834 ETH sa crypto mixer na Tornado Cash, na naging dahilan upang maging halos hindi na matunton ang mga ito.
Bago ang deposito sa Tornado Cash, ang mga hacker ng Radiant Capital ay may hawak na humigit-kumulang 14,436 ETH at 35.29 milyong DAI, na bumubuo sa portfolio na nagkakahalaga ng $94.63 milyon.
Sa nakaraang taon, ang Radiant Capital ay nakipagtulungan sa FBI, Chainalysis at iba pang web3 security firms tulad ng SEAL911 at ZeroShadow upang mabawi ang mga ninakaw na pondo matapos ang pag-hack. Gayunpaman, nananatiling maliit ang tsansa ng pagbawi, lalo na ngayon na ang mga hacker ay nagdedeposito ng pondo sa mga crypto mixer platform tulad ng Tornado Cash.
Ano ang nangyari sa Radiant Capital?
Noong Oktubre 16, 2024, ang Radiant Capital ay nakaranas ng pag-atake sa lending pool nito, na nagresulta sa pagkawala ng $53 milyon mula sa ARB (ARB) at BSC (BNB) networks. Ang pag-atake ay isa sa mga pinaka-nakapipinsalang crypto exploit ng taon.
Nakuha ng attacker ang kontrol sa 3 sa 11 signer permissions ng multi-signature wallets ng sistema, at pinalitan ang implementation contract ng Radiant lending pool upang nakawin ang mga pondo. Ayon sa ulat, gumamit ang hacker ng partikular na malware na idinisenyo upang makapasok sa macOS hardware na tinatawag na INLETDRIFT.
Matapos ang pagnanakaw, ang mga ninakaw na pondo ay na-convert sa 21,957 ETH, na nagkakahalaga ng $53 milyon noong panahong iyon. Kalaunan, nagawa ng hacker na halos madoble ang halaga ng pondo, na umabot sa $94 milyon. Sa halip na agad ibenta ang mga pondo, pinanatili ng hacker ang ETH sa loob ng halos sampung buwan, na nagbigay-daan sa exploiter na magdagdag ng $49.5 milyon sa orihinal na ninakaw na pondo.
Ayon sa post-mortem report ng Mandiant, pinaghihinalaan na ang hacker ay may kaugnayan sa North Korea. Inakusahan ng Mandiant na ang pag-atake ay isinagawa ng AppleJeus hacking group, isang affiliate ng DPRK hacker network.
Ang insidenteng ito ay nagmarka ng pangalawang breach na naranasan ng Radiant Capital. Mas maaga sa taong iyon, ang protocol ay nabiktima ng mas maliit na $4.5 milyon na flash loan exploit.
Disclaimer: Ang nilalaman ng artikulong ito ay sumasalamin lamang sa opinyon ng author at hindi kumakatawan sa platform sa anumang kapasidad. Ang artikulong ito ay hindi nilayon na magsilbi bilang isang sanggunian para sa paggawa ng mga desisyon sa investment.
Baka magustuhan mo rin
Mahigit 60% ang posibilidad ng default ng CoreWeave! Si Jensen Huang ay "nagpasalamat": Bumaba ang gastos sa financing, walang kailangan ang Nvidia na maggarantiya
Matapos ang talumpati ni Jensen Huang, ang presyo ng CoreWeave ay unang bumagsak ng 9.5% sa maagang kalakalan bago tumaas. Ang limang taong CDS ng kumpanya ay tumaas nang lampas sa 1190 na batayan puntos noong Huwebes, na nagtakda ng bagong kasaysayang mataas para sa sukatan ng halaga ng proteksyon laban sa pagkabigo sa utang; ang ilang yield ng corporate bonds ay umabot na sa higit 15% hanggang 16%. Ang limang taong CDS spread ng Oracle, Amazon, Google parent company at Meta ay nasa kasaysayang mataas na rin. Ayon sa mga analyst mula sa Deutsche Bank, habang ang AI capital expenditure cycle ay lalong tinutustusan ng utang imbes na free cash flow, kailangang mas bigyang pansin ng mga mamumuhunan ang mga signal ng presyo mula sa credit market. Sa pangkalahatan, hindi pa mataas ang financing cost na may kinalaman sa AI, ngunit mayroon nang ilang nakakabahalang senyales.

Nagbabala ang Wall Street sa muling hakbang ni Bessent upang pigilan ang yield, posibleng lumabas ang mahahalagang pahiwatig ngayong Biyernes
Ngayong Biyernes, ang mga pangunahing primary dealers ng government bonds ay makakatanggap ng regular na survey mula sa U.S. Treasury bago ilabas ang refinancing announcement. Inaasahan ng Citi na maaaring ipahiwatig ng survey ang pagbawas ng issuance ng long-term bonds, at posibleng kanselahin ang 20-year U.S. bond issuance. Binibigyang-diin naman ng Morgan Stanley na "Ang susunod na dalawang refinancing announcements ay napakahalaga, lalo na ang sa Nobyembre, na kasunod ng midterm elections."
Ang sentimyento ng paghahanap ng ligtas na pamumuhunan ay nanaig laban sa mga pangamba sa implasyon, tumaas ang mga bonds ng Europa at Amerika, bumagsak ng higit sa 10 basis points ang yield ng US Treasury bonds sa kalakalan.
Ang mga namumuhunan na nag-aalala sa mataas na antas ng implasyon ay mas binibigyang pansin ngayon ang posibleng epekto ng mataas na gastos sa pautang sa paglago ng ekonomiya. May mga komentaryo na iniuugnay ang kamakailang pagbaba ng yield ng US Treasury sa pagtaas ng gastos sa pagpapondo para sa mga kumpanyang may kaugnayan sa AI, na naniniwala na ang presyon sa mga stock ng teknolohiya at sektor ng AI infrastructure ay nagpapadulot ng paglilipat ng pondo patungo sa mga asset na mas ligtas gaya ng Treasury bonds.

Nagtamo ng malaking tagumpay ang quantum computing ng Google: 40 na beses bumaba ang error rate, nalampasan ang mahalagang hadlang sa mga kinakailangang resources
Na-verify ng Google ang isang teknolohiyang tinatawag na "magic-state distillation" sa kanilang Willow processor, na nagpapababa ng quantum error rate ng humigit-kumulang 40 beses at nakakamit ng T-state logical fidelity na 99.99%, na siyang pinakamataas na rekord sa larangang ito hanggang ngayon. Kung matagumpay itong mapapalawak, makakabawas ito nang malaki sa laki ng hardware na kinakailangan para bumuo ng fault-tolerant quantum systems, na may malaking kahalagahan para sa komersyalisasyon ng quantum computing.

Mga presyo ng crypto
Higit pa


