
Dompet, Peringatan, dan Titik Lemah

Yang terpenting adalah kebiasaan dasar dalam menjaga keamanan.
Yang paling penting adalah kebiasaan dasar keamanan.
Penulis: Prathik Desai
Penerjemah: Block unicorn
Semuanya dimulai dari sebuah pesan. Citra merek terlihat sangat meyakinkan, logo sesuai harapan, dan profil LinkedIn menunjukkan kalian memiliki beberapa kontak bersama. Perekrut mengatakan mereka menemukan proyek GitHub-mu dan ingin menawarkan pekerjaan kontrak di sebuah perusahaan yang didanai dengan baik, menggabungkan AI dan protokol DeFi. Kamu dengan cepat menelusuri situs web mereka. Desain situsnya sederhana dan lancar, kontennya meyakinkan, namun di semua tempat yang kamu harapkan dipenuhi istilah-istilah profesional. Di situs terdapat tes seleksi, yang dikirim dalam bentuk file ZIP.
Setelah diekstrak, kamu langsung menjalankan program instalasi—sekejap muncul notifikasi otorisasi wallet di layar. Tanpa berpikir panjang, kamu menekan konfirmasi. Namun, tidak terjadi apa-apa, komputer juga tidak hang. Lima menit kemudian, wallet Solana-mu kosong.
Ini bukan sekadar imajinasi. Inilah hampir seluruh alur serangan yang dicatat oleh para analis blockchain pada tahun 2025, terkait dengan kelompok peretas Korea Utara. Mereka menggunakan rekrutmen palsu, file tes yang terinfeksi trojan, dan malware untuk membobol wallet.
Pada artikel hari ini, saya akan membawamu memahami evolusi metode serangan kripto tahun 2025, serta bagaimana melindungi diri dari beberapa serangan on-chain yang paling umum.
Sekarang mari kita masuk ke inti pembahasan.
Perubahan Terbesar Serangan Hacker Kripto 2025
Dari Januari hingga September 2025, jumlah kripto yang dicuri oleh peretas terkait Korea Utara telah melebihi 2 miliar dolar AS. Menurut perusahaan analisis blockchain Elliptic, tahun 2025 telah menjadi tahun dengan jumlah kejahatan aset digital terbesar yang pernah tercatat.
Kerugian terbesar berasal dari insiden pencurian di bursa Bybit pada bulan Februari, yang menyebabkan bursa kripto ini kehilangan 1,4 miliar dolar AS. Nilai total aset kripto yang dicuri oleh rezim Korea Utara kini telah melebihi 6 miliar dolar AS.
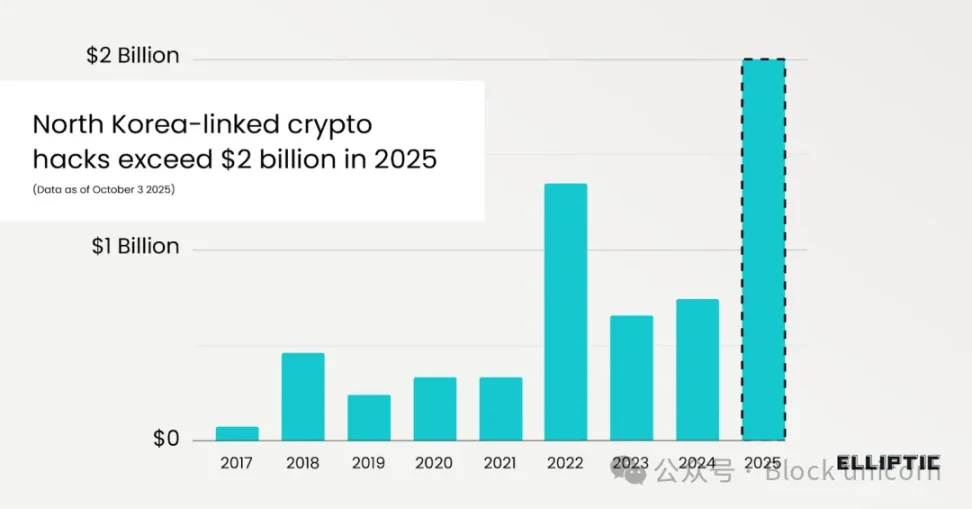
Selain angka yang mengejutkan, hal paling mencolok dari laporan Elliptic adalah perubahan cara eksploitasi kerentanan kripto. Laporan tersebut menyebutkan, "Sebagian besar serangan hacker tahun 2025 dilakukan melalui serangan rekayasa sosial," yang sangat berbeda dengan kasus sebelumnya di mana Korea Utara mencuri dana besar dengan merusak infrastruktur. Contohnya, peretasan Ronin Network yang terkenal pada 2022 dan 2024, serta peretasan The DAO pada 2016.
Saat ini, kerentanan keamanan telah bergeser dari infrastruktur ke faktor manusia. Laporan Chainalysis juga menyebutkan, kebocoran private key menyumbang proporsi terbesar (43,8%) dalam kasus pencurian kripto tahun 2024.
Jelas, seiring berkembangnya kripto dan meningkatnya keamanan di tingkat protokol serta blockchain, para penyerang justru lebih mudah menargetkan pemilik private key.
Jenis serangan ini juga semakin terorganisir, bukan lagi serangan acak oleh individu. Pengumuman terbaru dari FBI dan Cybersecurity and Infrastructure Security Agency (CISA) Amerika Serikat serta laporan berita menggambarkan aktivitas serangan terkait Korea Utara, yang menggabungkan lowongan kerja insinyur kripto palsu, software wallet yang disusupi trojan, serta poisoning komunitas open source untuk melancarkan serangan. Meski alat yang digunakan hacker bersifat teknis, titik masuk serangan tetap pada aspek psikologis manusia.
Insiden peretasan Bybit sejauh ini merupakan pencurian kripto tunggal terbesar, yang menunjukkan bagaimana masalah seperti ini bisa terjadi dalam transaksi berskala besar. Ketika sekitar 1,4 miliar dolar AS dalam bentuk Ethereum dicuri dari satu klaster wallet, analisis teknis awal menunjukkan bahwa penandatangan tidak memeriksa konten otorisasi dengan cermat. Jaringan Ethereum sendiri menjalankan transaksi yang valid dan telah ditandatangani, namun masalahnya ada pada proses manual manusia.
Demikian pula, dalam insiden peretasan Atomic Wallet, malware menyerang cara penyimpanan private key di komputer pengguna, sehingga aset kripto senilai sekitar 35 juta hingga 100 juta dolar AS lenyap.
Kamu akan menemukan banyak kasus serupa. Ketika orang tidak memeriksa alamat wallet secara lengkap saat transfer, atau menyimpan private key dengan tingkat keamanan sangat rendah, protokol itu sendiri hampir tidak bisa berbuat apa-apa.
Self-custody Bukan Jaminan Mutlak
Prinsip "bukan private key-mu, bukan koin-mu" masih berlaku, namun masalahnya adalah orang-orang berhenti berpikir setelah itu.
Dalam tiga tahun terakhir, banyak pengguna memindahkan dana dari bursa, baik karena khawatir akan terulangnya insiden seperti keruntuhan FTX, maupun karena alasan ideologis. Dalam tiga tahun terakhir, volume transaksi kumulatif di decentralized exchange (DEX) meningkat lebih dari dua kali lipat, dari 3,2 triliun dolar AS menjadi 11,4 triliun dolar AS.
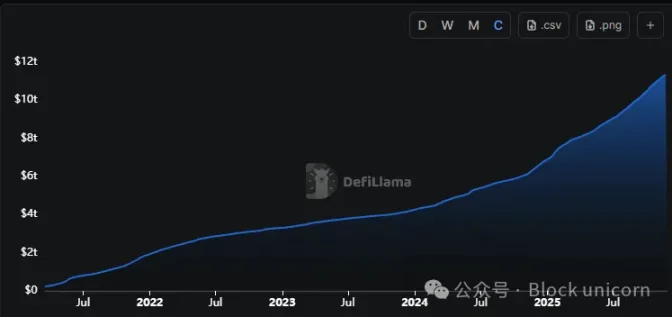
Meski secara kasat mata budaya keamanan tampak meningkat, risiko telah berpindah dari langkah keamanan kustodian ke kekacauan di mana pengguna harus menyelesaikan masalah sendiri. Ekstensi browser di komputer, mnemonic phrase yang disimpan di chat ponsel atau draft email, serta private key yang disimpan di aplikasi catatan tanpa enkripsi, semuanya tidak mampu menahan bahaya yang mengintai.
Self-custody bertujuan menyelesaikan masalah ketergantungan: tidak lagi bergantung pada bursa, kustodian, atau pihak ketiga mana pun yang bisa membekukan penarikan atau langsung bangkrut. Namun, yang belum terselesaikan adalah masalah "kognitif". Private key memberimu kendali, tapi juga memberimu seluruh tanggung jawab.
Lalu, bagaimana sebenarnya kamu bisa mengatasi masalah ini?
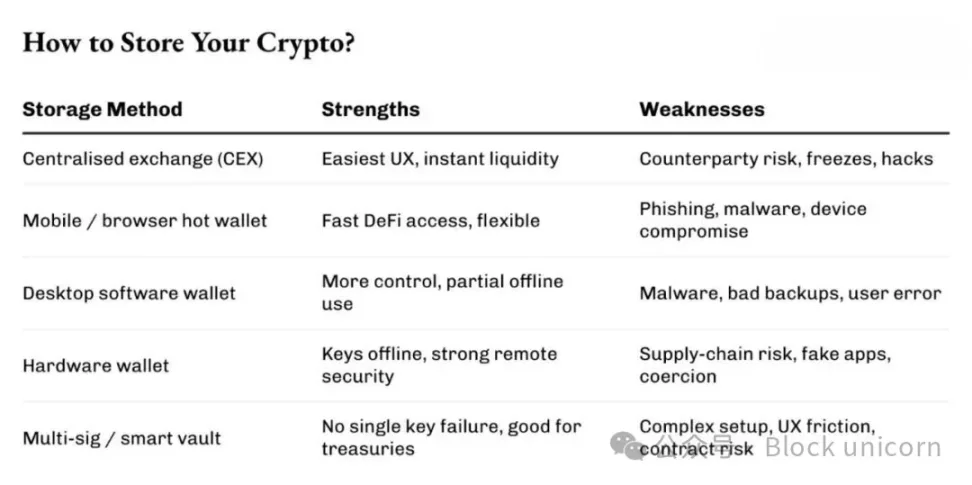
Hardware Wallet Membantu Mengurangi Friksi
Cold storage dapat menyelesaikan sebagian masalah. Ini menyimpan asetmu secara offline dan ditempatkan di tempat yang mirip brankas.
Apakah masalahnya selesai? Hanya sebagian.
Dengan menghilangkan private key dari perangkat umum, hardware wallet dapat menghilangkan kerepotan ekstensi browser atau "konfirmasi transaksi sekali klik". Mereka memperkenalkan mekanisme konfirmasi fisik, yang dapat melindungi pengguna.
Tapi hardware wallet pada akhirnya hanyalah alat.
Tim keamanan dari beberapa penyedia wallet secara terbuka mengakui hal ini. Ledger melaporkan, telah beberapa kali terjadi serangan phishing yang memanfaatkan merek mereka, di mana penyerang menggunakan ekstensi browser palsu dan versi kloning Ledger Live. Antarmuka ini cukup familiar sehingga membuat pengguna lengah, namun di satu langkah pengguna akan diminta memasukkan mnemonic phrase. Begitu mnemonic phrase bocor, akibatnya sangat fatal.
Orang juga bisa tertipu untuk memasukkan mnemonic phrase di halaman update firmware palsu.
Oleh karena itu, fungsi utama hardware wallet adalah mengalihkan permukaan serangan, menambah friksi, sehingga mengurangi kemungkinan diserang. Namun, ini tidak bisa sepenuhnya menghilangkan risiko.
Pemisahan adalah Kunci
Hardware wallet bekerja maksimal jika: dibeli dari saluran resmi atau terpercaya, dan mnemonic phrase disimpan sepenuhnya offline serta dijaga dengan baik.
Mereka yang sudah lama berkecimpung di bidang ini, termasuk tim respons insiden, investigator on-chain, dan insinyur wallet, semuanya menyarankan pemisahan dan diversifikasi risiko.
Satu wallet untuk penggunaan sehari-hari, wallet lain hampir tidak pernah terhubung ke internet. Dana kecil untuk eksperimen dan DeFi mining, sedangkan dana besar disimpan di brankas, hanya bisa diakses dengan beberapa langkah tambahan.
Di atas semua itu, yang paling penting adalah kebiasaan dasar keamanan.
Beberapa kebiasaan yang tampak membosankan sering kali sangat membantu. Tidak peduli seberapa mendesaknya pop-up, jangan pernah memasukkan mnemonic phrase di situs web. Setelah copy-paste, selalu periksa alamat lengkap di layar hardware. Sebelum menyetujui transaksi yang tidak kamu mulai sendiri, pikirkan matang-matang. Untuk tautan dan pesan "customer service" yang tidak jelas asal-usulnya, tetap skeptis sampai benar-benar terkonfirmasi.
Langkah-langkah ini tidak bisa menjamin keamanan mutlak, risiko akan selalu ada. Namun setiap langkah ekstra yang diambil, akan semakin menurunkan risiko.
Saat ini, bagi sebagian besar pengguna, ancaman terbesar bukanlah zero-day vulnerability, melainkan informasi yang tidak diperiksa dengan cermat, program instalasi yang langsung diunduh dan dijalankan karena tawaran kerja terdengar menarik, serta mnemonic phrase yang ditulis di kertas yang sama dengan daftar belanja supermarket.
Ketika orang-orang yang mengelola miliaran dolar menganggap risiko ini sebagai noise latar belakang, pada akhirnya risiko tersebut akan berubah menjadi studi kasus yang diberi label "kerentanan".
Disclaimer: Konten pada artikel ini hanya merefleksikan opini penulis dan tidak mewakili platform ini dengan kapasitas apa pun. Artikel ini tidak dimaksudkan sebagai referensi untuk membuat keputusan investasi.
Kamu mungkin juga menyukai
Goldman Sachs: Jangan tunggu pemilu paruh waktu, pasar “Goldilocks” mungkin akan memicu reli akhir tahun saham AS lebih awal
Menurut Goldman Sachs, pasar telah menetapkan harga berlebihan terhadap risiko stagflasi dan imbal hasil tinggi. Efek tarif yang melemah, energi yang mungkin mengalami deflasi, serta pengurangan biaya akibat komersialisasi AI akan mendorong inflasi menurun. Meskipun pertumbuhan melambat, profit inti tetap kuat dan ruang bagi kebijakan hawkish bank sentral terbatas. Dalam situasi "Goldilocks", FOMO terhadap AI kembali bangkit, tanpa harus menunggu pemilu paruh waktu; reli "Goldilocks" mungkin memicu tren positif di pasar saham AS lebih awal pada akhir tahun ini.
Laporan kuartal ketiga segera dirilis, Samsung Electronics dan Hynix menghadapi "ekspektasi yang sangat tinggi", menguji "perdagangan AI global"
Gelombang AI mendorong "super siklus" semikonduktor global. Laba operasional gabungan Samsung dan SK Hynix pada kuartal ketiga diperkirakan mendekati rekor sejarah sebesar 190 triliun won. Perebutan HBM4 semakin memanas, kebutuhan bandwidth penyimpanan meningkat sepuluh kali lipat akibat AI berbasis agen, dan memori menjadi "darah" sejati bagi pusat data AI. Dua laporan keuangan yang akan segera dirilis akan menentukan apakah kemakmuran ini hanyalah sementara ataukah sebuah perubahan struktural yang membentuk kembali infrastruktur teknologi.

Kepala Meta AI Alexandr Wang: Mengapa Saya Membuat Muse
Muse meraih 2,8 juta unduhan dalam 12 hari setelah peluncuran, melampaui kinerja ChatGPT pada periode yang sama, dan mencatatkan rekor harian 264 ribu unduhan di Amerika Serikat—Meta pun mengalami lonjakan nilai pasar sebesar 234 miliar dolar. Di balik fenomena ini, terdapat surat terbuka dari Chief AI Officer Alexandr Wang yang membahas "kerinduan manusia," serta akuisisi Meta senilai 14,3 miliar dolar yang dulu diejek sebagai "gila" oleh Mark Zuckerberg; kini, tampaknya itu adalah salah satu investasi talenta termurah dalam sejarah Silicon Valley.
UBS: Mempertahankan peringkat "netral" untuk Tesla (TSLA.US), target harga 385 dolar AS, narasi AI mendominasi logika penetapan harga saham
UBS memprediksi bahwa jumlah pengiriman global Tesla pada kuartal ketiga tahun 2026 (3Q26) diperkirakan sekitar 470.000 unit, turun 5% secara tahunan dan turun 1% secara kuartalan.
Harga kripto
Lainnya


