
Radiant Capital-Hacker verschiebt 10,8 Millionen US-Dollar in Tornado Cash

Der Radiant Capital-Hacker hat kürzlich 2.834 ETH in das Mixer-Protokoll Tornado Cash eingezahlt, ein Jahr nachdem er den Lending Pool des Projekts ausgenutzt hatte, was zu einem Verlust von 53 Millionen US-Dollar führte.
- Die Radiant Capital-Hacker haben über 10,8 Millionen US-Dollar in Ethereum durch Tornado Cash gewaschen, was es den Behörden zunehmend erschwert, die gestohlenen Gelder nachzuverfolgen.
- Ermittler vermuten, dass die mit Nordkorea verbundene Gruppe AppleJeus hinter dem Angriff auf Radiant Capital steckt, bei dem die gestohlenen Vermögenswerte durch nachfolgende Trades von 53 Millionen US-Dollar auf fast 94 Millionen US-Dollar anwuchsen.
Laut der On-Chain-Überwachungsplattform CertiK hat der Hacker rund 10,8 Millionen US-Dollar in Ethereum über die Mixer-Plattform Tornado Cash gewaschen. Dieser Schritt erschwert es On-Chain-Ermittlern und Behörden noch mehr, die gestohlenen Gelder zu verfolgen, insbesondere in Kombination mit dem zusätzlichen ETH, das durch vorherige Trades und Swaps in DAI erzielt wurde.
Laut CertiKs Diagramm wurden die Gelder ursprünglich von Bridge-Adressen wie Stargate Bridge, Synapse Bridge und Drift FastBridge absorbiert, was zeigt, wie die Angreifer zunächst große Mengen ETH (ETH) auf eine Zwischenadresse mit dem Anfang 0x4afb verschoben haben.
Von der Hauptwallet aus begannen die Angreifer, die Gelder durch eine Reihe kleinerer Überweisungen zu verteilen. Ein bemerkenswerter Pfad bewegt 2.236 ETH von 0x4afb zu 0x3fe4, bevor die Gelder durch drei weitere Ethereum-Wallets verschoben werden.
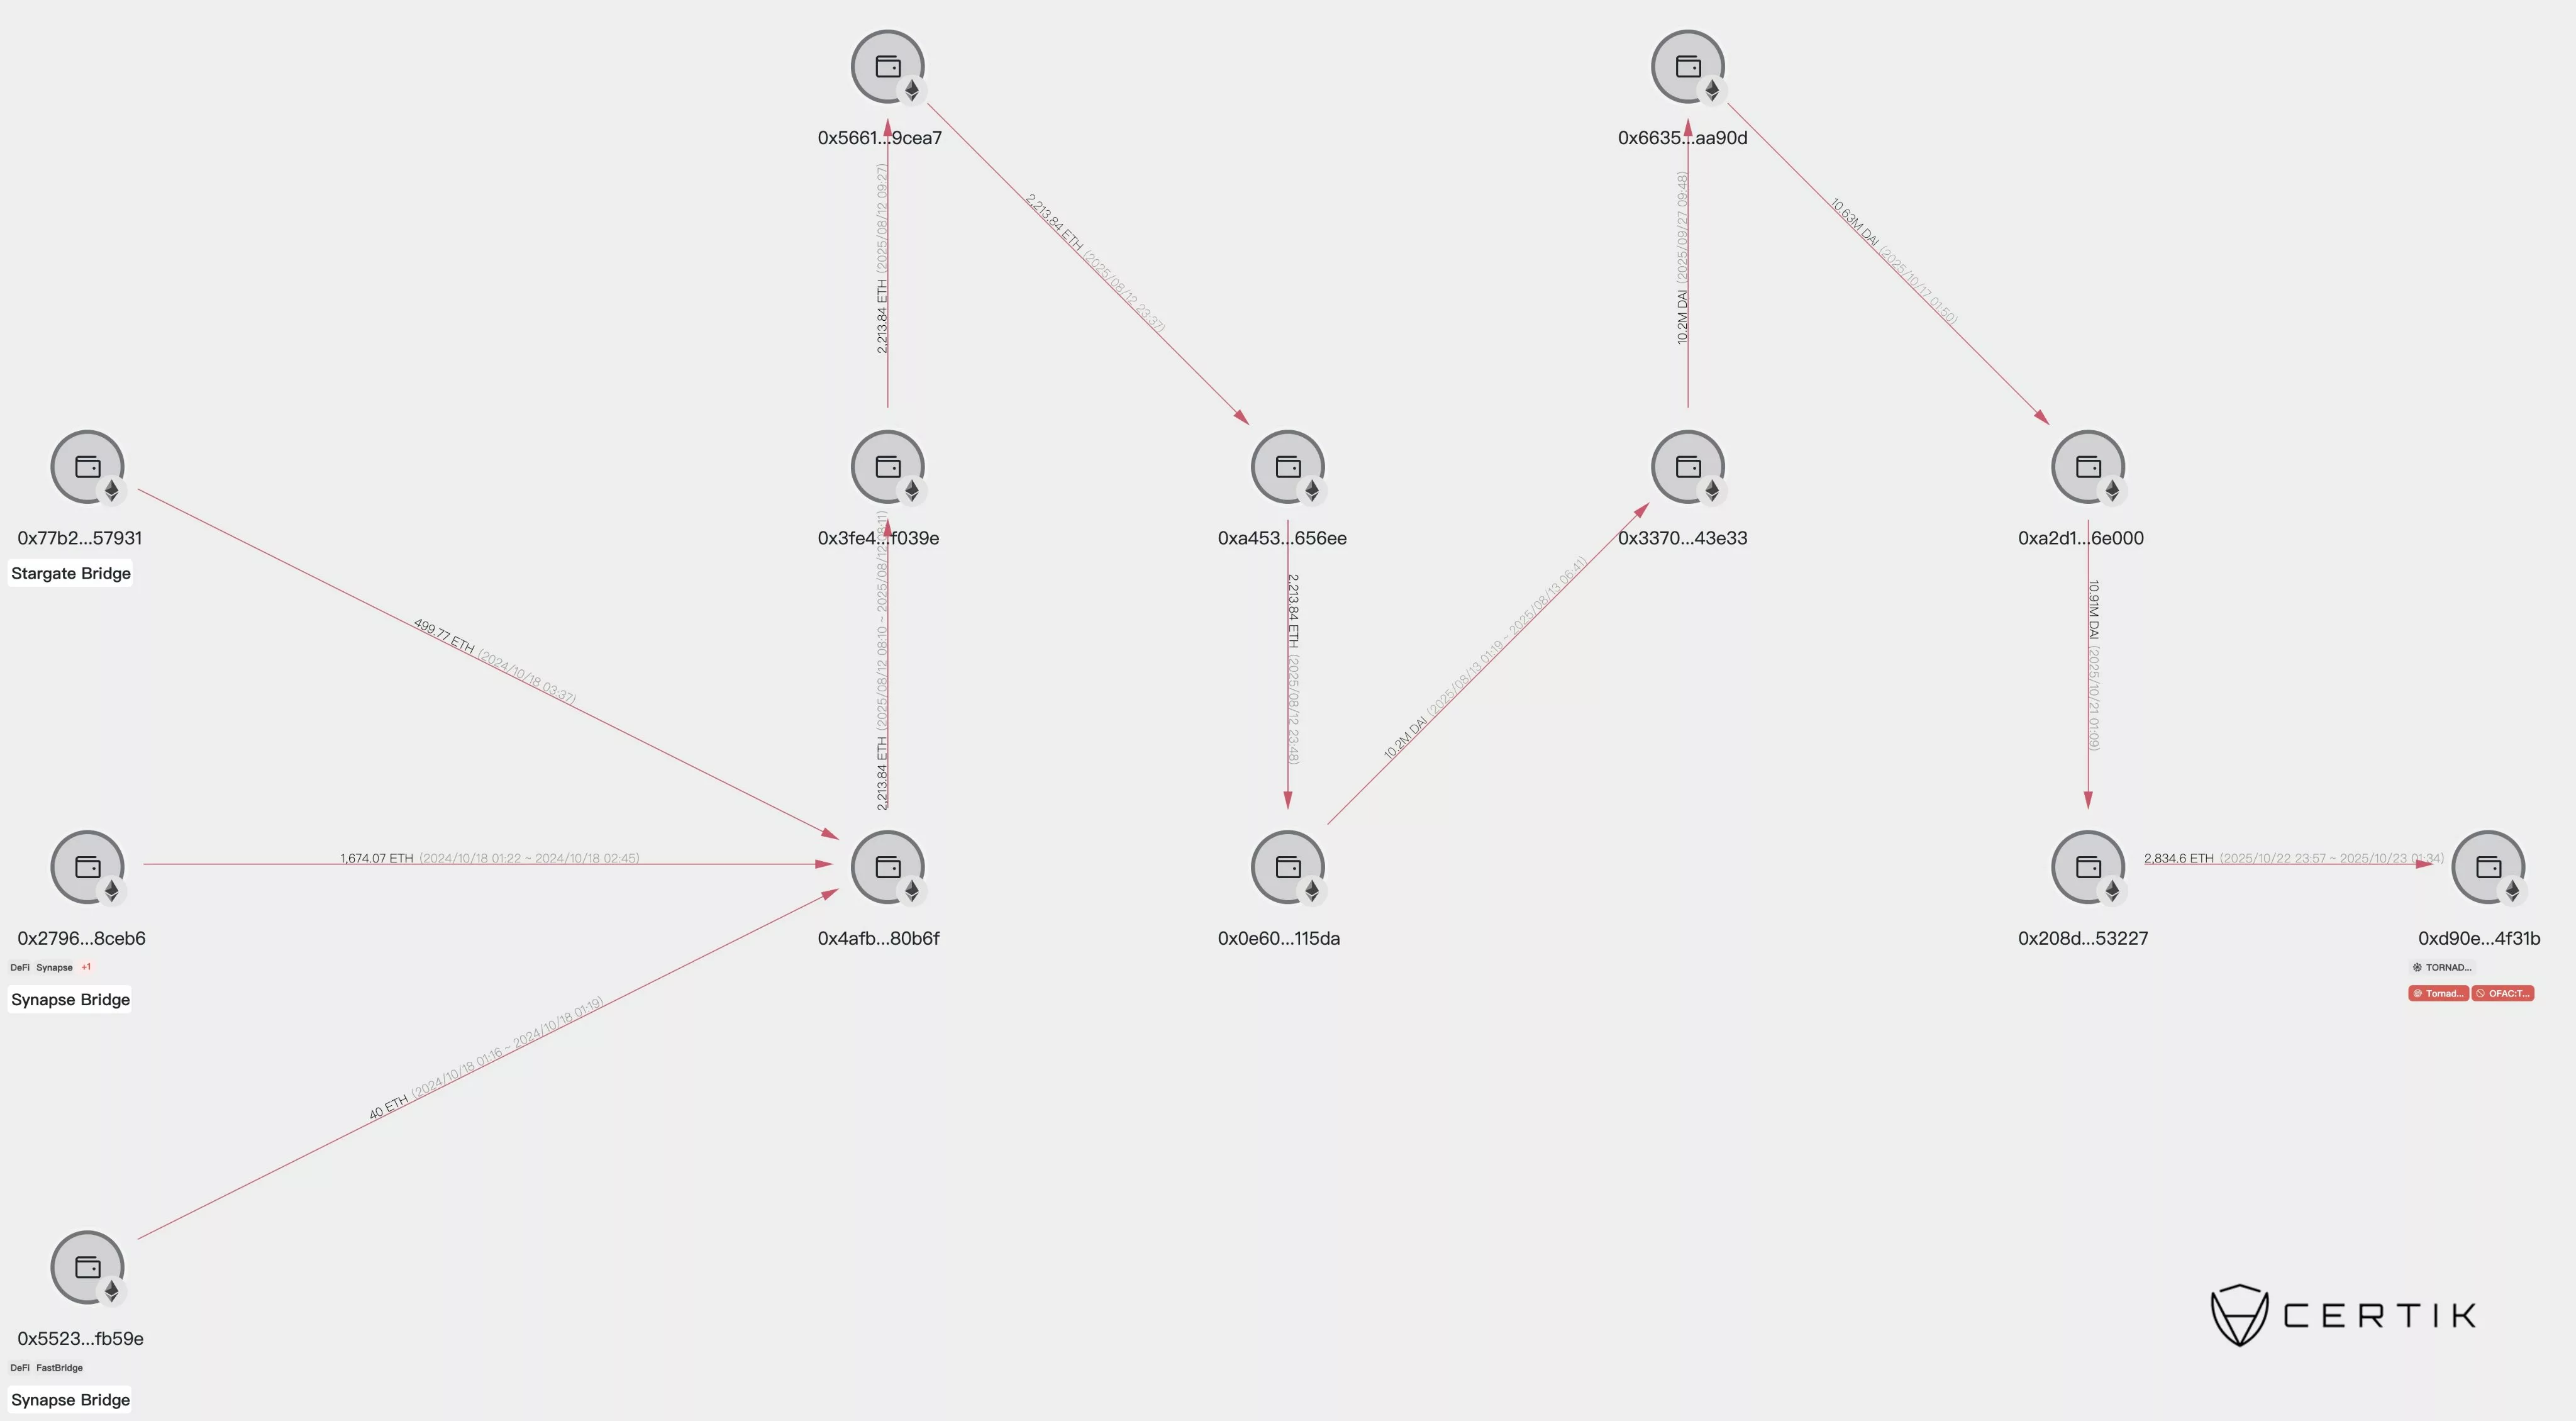 Der Radiant Capital-Hacker hat die gestohlenen Gelder durch eine Reihe von Wallets verschoben, bevor ein Teil der Gelder in Tornado Cash eingezahlt wurde | Quelle: CertiK
Im August 2025 haben die Hacker bis zu 3.091 Ethereum abgestoßen und sie gegen 13,26 Millionen USD-gestützte DAI (DAI) Stablecoins getauscht. Anschließend bewegten die Hacker die DAI-Token zu einer Reihe anderer Wallets, bevor sie sie wieder in ETH tauschten. Die Hacker haben dann 2.834 ETH in den Krypto-Mixer Tornado Cash eingezahlt, wodurch sie praktisch nicht mehr nachverfolgbar sind.
Vor der Einzahlung bei Tornado Cash hielten die Radiant Capital-Hacker etwa 14.436 ETH und 35,29 Millionen DAI, was ein Portfolio im Wert von 94,63 Millionen US-Dollar ausmachte.
Im vergangenen Jahr arbeitete Radiant Capital mit dem FBI, Chainalysis und anderen Web3-Sicherheitsfirmen wie SEAL911 und ZeroShadow zusammen, um die nach dem Hack gestohlenen Gelder zurückzuerlangen. Die Chancen auf eine Rückgewinnung bleiben jedoch gering, insbesondere jetzt, da die Hacker Gelder in Krypto-Mixer-Plattformen wie Tornado Cash einzahlen.
Was ist mit Radiant Capital passiert?
Am 16. Oktober 2024 erlitt Radiant Capital einen Angriff auf seinen Lending Pool, der zu einem Verlust von 53 Millionen US-Dollar aus den ARB (ARB) und BSC (BNB) Netzwerken führte. Der Angriff war einer der folgenschwersten Krypto-Exploits des Jahres.
Der Angreifer konnte die Kontrolle über 3 von 11 Signaturberechtigungen der Multi-Signatur-Wallets des Systems erlangen und ersetzte den Implementierungsvertrag des Radiant Lending Pools, um Gelder zu stehlen. Berichten zufolge nutzte der Hacker eine spezielle Malware namens INLETDRIFT, die entwickelt wurde, um macOS-Hardware zu infiltrieren.
Nach dem Diebstahl wurden die gestohlenen Gelder in 21.957 ETH umgewandelt, die zu diesem Zeitpunkt einen Wert von 53 Millionen US-Dollar hatten. Dem Hacker gelang es später, die Gelder fast zu verdoppeln und sein Vermögen auf 94 Millionen US-Dollar zu steigern. Anstatt die Gelder sofort zu verkaufen, hielt der Hacker ETH fast zehn Monate lang, was es dem Angreifer ermöglichte, 49,5 Millionen US-Dollar zu den ursprünglich gestohlenen Geldern hinzuzufügen.
Laut einem Post-Mortem-Bericht von Mandiant wird vermutet, dass der Hacker Verbindungen zu Nordkorea hat. Mandiant behauptete, dass der Angriff von der AppleJeus-Hackergruppe durchgeführt wurde, einem Ableger des DPRK-Hackernetzwerks.
Dieser Vorfall war der zweite Sicherheitsbruch, mit dem Radiant Capital konfrontiert wurde. Anfang desselben Jahres war das Protokoll Opfer eines kleineren Flash-Loan-Exploits in Höhe von 4,5 Millionen US-Dollar geworden.
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Der Präsident von Blackstone warnt: Die finanziellen Risiken in Europa sind dringlicher als in den USA, während Investitionen in KI den USA Wachstumsspielraum verschaffen.
Der Präsident von Blackstone, Gray, warnt, dass der finanzielle Druck in Frankreich und Großbritannien drängender ist als in den USA. Die USA stützen ihr Wachstum auf KI. Blackstone wird auf Strom, Verteidigung, Lebenswissenschaften und Indien setzen.

Der Markt ist zu früh pessimistisch! Deutsche Bank: Der Superzyklus für Halbleitergeräte ist noch nicht vorbei, die WFE-Ausgaben könnten 2028 auf 270 Milliarden US-Dollar steigen.
Die Deutsche Bank hat ihre Erwartungen für die weltweiten Ausgaben für Wafer-Fabrik-Ausrüstung (WFE) in den Jahren 2026 bis 2028 nach oben korrigiert, um den Zeitrahmen und das Ausmaß des Baus neuer Wafer-Fabriken genauer widerzuspiegeln.
Musk spricht über Chipproduktion: Chinas Fähigkeit zur Massenproduktion übertrifft oft die Gesamtkapazität anderer Regionen weltweit
Nach der Ankündigung eines entscheidenden Durchbruchs bei DDR5-Server-Speicher durch Changxin Memory Technologies fiel der Philadelphia Semiconductor Index an der US-Börse über Nacht um 2,7 %, wobei Aktien wie Micron und die ADRs von SK Hynix gemeinsam nachgaben. Elon Musk kommentierte diese Entwicklung mit den Worten, dass, sobald China die Herstellungsmethoden eines Produkts verstanden hat, seine Skalierungsfähigkeit oft die des gesamten restlichen Weltmarktes übertrifft. Zudem sagte er, dass "China offenbar schnell dabei ist, gängige Standard-Spezifikationen wie LP5 und LP6 zu meistern."

Diese Runde des KI-Booms: Vereint Merkmale der "Dotcom-" und "Immobilien"-Blase und erinnert stark an den internationalen Kapitalumlauf von 2008
Die aktuelle KI-Welle zeigt eine doppelte Entwicklung: Auf Mikroebene treibt die schwergewichtige Investitionsstruktur von KI-Rechenzentren die Branche zu unternehmensbezogenen Anleihen, privatem Kredit und leistungsbezogenen ABS, was einer "immobilienähnlichen" Fremdfinanzierung entspricht; auf Makroebene fließen etwa zwei Billionen US-Dollar überschüssige ausländische Ersparnisse durch private Institutionen in die Kernwerte der US-Aktien des KI-Sektors und rekonstruieren damit einen transnationalen Kapitalzyklus, der dem Vorabend der Subprime-Krise 2008 ähnelt. Unter dem Druck von außerbilanziellen Verbindlichkeiten in Höhe von fast drei Billionen und steigenden Zinsen steht der Branche ein bedeutender Liquiditäts-Test bevor.

Krypto-Preise
Mehr


