
Google ostrzega przed oszustwami kryptowalutowymi wykorzystującymi „nowy i potężny” zestaw exploitów na iPhone

Badacze zagrożeń z Google twierdzą, że odkryli nowy zestaw exploitów wymierzony w użytkowników Apple iPhone, mający na celu kradzież fraz seed do portfeli kryptowalutowych.
Zestaw, nazwany przez jego twórców "Coruna", atakuje iPhony z systemem iOS od wersji 13.0 do 17.2.1. Zawiera "pięć pełnych łańcuchów exploitów iOS oraz łącznie 23 exploity," w tym takie, które były wcześniej nieznane publicznie, jak poinformował Google Threat Intelligence Group (GTIG) w raporcie opublikowanym w środę.
Zespół poinformował, że po raz pierwszy odkrył ten zestaw w lutym 2025 roku i od tego czasu śledził jego wykorzystanie przez podejrzaną rosyjską grupę szpiegowską przeciwko Ukraińcom, a później na fałszywych chińskich stronach kryptowalutowych, których celem jest kradzież krypto.
GTIG informuje, że zestaw nie działa z najnowszą wersją iOS i zaleca użytkownikom iPhone'ów zaktualizowanie urządzeń do najnowszej wersji oprogramowania. Jeśli nie jest to możliwe, użytkownicy powinni przełączyć telefon w "Tryb Lockdown", który według Apple może przeciwdziałać zaawansowanym atakom.
Zestaw atakuje krypto przez fałszywe strony
GTIG poinformował, że natknął się na fragment exploitu iOS w lutym 2025 roku, w którym klient firmy zajmującej się inwigilacją użył JavaScript do odciskania urządzenia, aby dostarczyć odpowiedni exploit.
Później tego samego roku odkryto ten sam framework JavaScript ukryty na wielu zhakowanych stronach ukraińskich, który był "dostarczany tylko wybranym użytkownikom iPhone z określonej geolokalizacji."
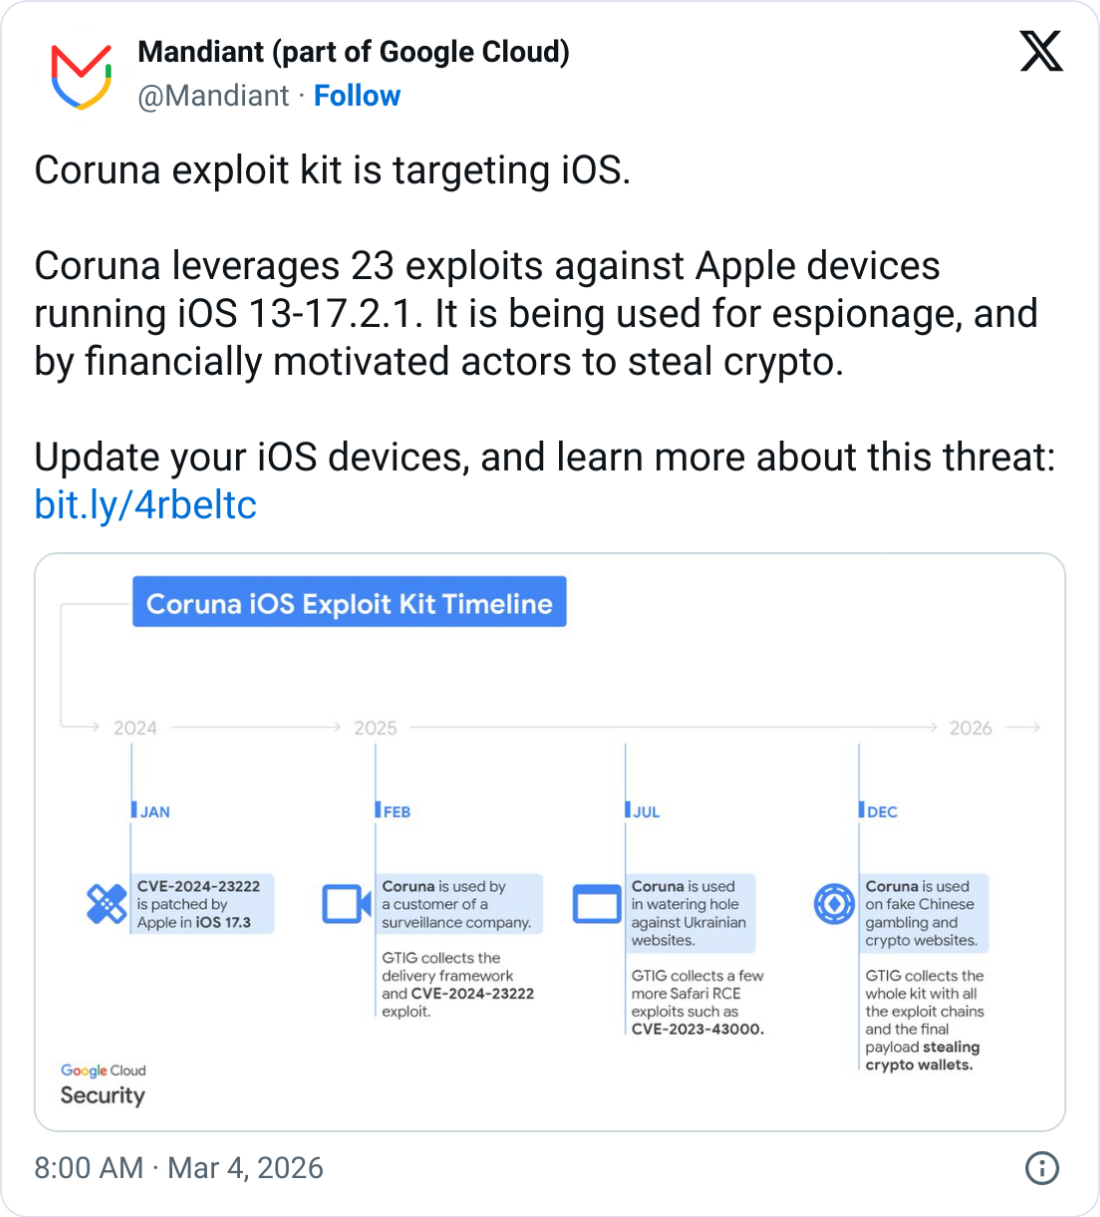
GTIG poinformował, że następnie ten sam framework został odnaleziony w grudniu "na dużym zestawie fałszywych chińskich stron internetowych, głównie powiązanych z finansami", w tym na stronie podszywającej się pod giełdę kryptowalut WEEX.
Gdy użytkownik odwiedza te strony z urządzenia z iOS, framework dostarcza zestaw exploitów i poszukuje informacji finansowych, w tym analizuje teksty zawierające frazy seed i słowa kluczowe takie jak "backup phrase" lub "bank account."
Powiązane: Hakerzy ‘ClickFix’ podszywają się pod VC, przejmują QuickLens podczas najnowszych ataków na krypto
Zestaw wyszukuje także popularne aplikacje krypto, takie jak Uniswap i MetaMask, w celu pozyskania kryptowalut lub wrażliwych informacji.
Pochodzenie Coruna z wywiadu USA poddawane dyskusji
GTIG nie podał nazwy klienta firmy inwigilacyjnej, od którego pochodzi zestaw exploitów, ale firma zajmująca się bezpieczeństwem mobilnym iVerify powiedziała WIRED, że mógł on zostać zbudowany lub kupiony przez rząd USA.
"To bardzo zaawansowany zestaw, jego stworzenie kosztowało miliony dolarów i posiada cechy wspólne z innymi modułami publicznie przypisanymi rządowi USA," powiedział współzałożyciel iVerify Rocky Cole w rozmowie z WIRED.
"To pierwszy przykład narzędzi rządu USA — według tego, co mówi kod — które wymykają się spod kontroli i są wykorzystywane zarówno przez naszych przeciwników, jak i grupy cyberprzestępców."
Jednak główny badacz bezpieczeństwa z Kaspersky powiedział The Register, że firma nie dostrzega "dowodów faktycznego ponownego użycia kodu w opublikowanych raportach, które wspierałyby przypisanie Coruna tym samym autorom."
Magazyn: Poznaj detektywów onchain krypto zwalczających przestępczość skuteczniej niż policja
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
Według doniesień Bank Anglii planuje wstrzymać sprzedaż długoterminowych obligacji, najbardziej agresywny "zwolennik zmniejszania bilansu" podczas globalnej burzy obligacji naciska hamulec.
Sprzedaż raz – strata połowy wartości, Bank Anglii zatrzymał politykę ilościowego zacieśniania.

Podwyżka stóp procentowych przez Fed w czwartek jest niemal pewna, dlaczego Standard Chartered odmawia „poddania się”?
Standard Chartered uważa, że presja na inflację bazową może być przeszacowana, a podwyżka stóp procentowych nadal pozostaje „niewłaściwym wyborem politycznym”: cła podniosły PCE o około 0,7 punktu procentowego, ale ich wpływ prawdopodobnie się osłabi; super-bazowy CPI powrócił do normalnego zakresu, presja konsumencka jest ograniczona. W lipcu tylko trzech członków komisji głosowała za podwyżką stóp, obecne dane nie są wystarczające, aby skłonić więcej członków do zmiany stanowiska. Bardziej rozsądnym podejściem jest poczekanie, aż szok wywołany cłami i korekty danych ustąpią, a następnie ocenić trend inflacji.
W momencie, gdy rentowność 10-letnich obligacji USA przekracza 5%, rentowność japońskich obligacji spada poniżej 3%, presja na globalnych rynkach obligacji gwałtownie rośnie!
Globalny rynek obligacji bije na alarm – rentowności amerykańskich obligacji przekroczyły 5%, osiągając najwyższy poziom od 2007 roku, a japońskie obligacje osiągnęły najwyższy poziom od 30 lat. Skok cen ropy, wysoka inflacja oraz ogromne zadłużenie wywołały falę wyprzedaży. Instytucje ostrzegają: 5% to nie koniec, w zasięgu jest już 6%! Przed nami decyzje banków centralnych USA i Japonii w tym tygodniu – nadchodzi być może jeszcze silniejsza burza na rynkach aktywów.
Handel AI zwalnia! Goldman Sachs ostrzega przed największą dywergencją strategii momentum od 5 lat, kapitał przenosi się z chipów do oprogramowania
Goldman Sachs ostrzega, że handel oparty na AI stoi w obliczu strukturalnej próby; rozbieżność wyników trzy- i dwunastomiesięcznego momentum osiągnęła największe wartości od pięciu lat, a AI Index spadł o prawie 45% od najwyższego punktu. W tym samym czasie kapitał przepływa z sektora półprzewodników do oprogramowania, co napędza przyspieszone różnicowanie czynnika momentum. Goldman Sachs uważa, że jeśli obecny trend się utrzyma, wieloletnia silna korelacja między AI a momentum może stopniowo się osłabić.
Ceny krypto
Więcej


