
Anatomia włamania wieloryba Venus Protocol

Krypto wieloryb, Kuan Sun, stracił 13,5 miliona dolarów w wyniku zaawansowanego ataku phishingowego, który wykorzystał fałszywe spotkanie na Zoomie. Dzięki szybkiej reakcji udało mu się odzyskać środki.
Na początku tego tygodnia, kryptowalutowy wieloryb Kuan Sun podzielił się na swoim koncie X szczegółowym opisem doświadczenia, gdy stał się celem zaawansowanego ataku phishingowego.
Ta historia stanowi poważne ostrzeżenie dla wszystkich inwestorów, ponieważ stracił, a następnie odzyskał 13,5 miliona dolarów. Wraz z rozwojem ekosystemu aktywów cyfrowych, rośnie również ryzyko ataków hakerskich. Jak inwestorzy mogą zapobiec ogromnym stratom?
Pozornie Nieszkodliwe Spotkanie, Które Stało się Koszmarem
We wtorek atak phishingowy pozbawił Kuan Suna, użytkownika zdecentralizowanej platformy pożyczkowej Venus Protocol, jego kryptowalut. Jednak dzięki szybkiej reakcji i współpracy zespołu Venus Protocol, udało mu się odzyskać skradzione środki.
Skomplikowany atak rozpoczął się w kwietniu 2025 roku podczas konferencji Hong Kong Wanxiang. Tam wspólny znajomy przedstawił Sunowi osobę, która twierdziła, że jest przedstawicielem Stack’s Asia Business Development. Tego typu networking jest powszechny w świecie kryptowalut, więc dodali się wzajemnie na Telegramie.
29 sierpnia tak zwany “BD” poprosił o krótkie spotkanie na Zoomie. Sun dołączył z opóźnieniem i zauważył, że w pokoju nie było dźwięku.
Na jego stronie pojawił się komunikat: “Twój mikrofon wymaga aktualizacji.” Zdezorientowany Sun kliknął przycisk aktualizacji — był to fatalny błąd, który uruchomił pułapkę.
Sun później zdał sobie sprawę, że hakerzy nie działali spontanicznie. Powiedział, że wysoce spersonalizowany atak był przygotowywany od poniedziałku i był wymierzony konkretnie w niego.
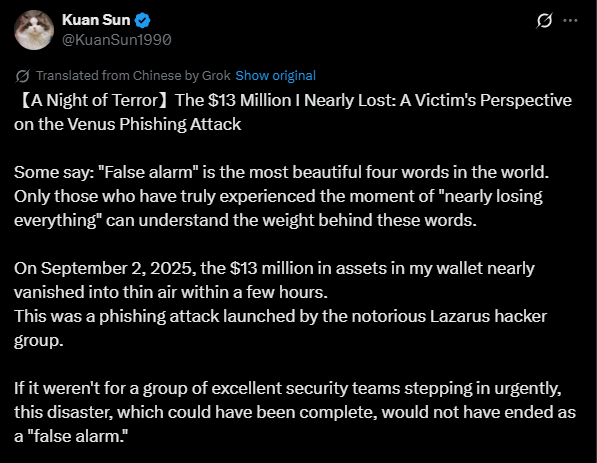 X Post From the Victim
Po “aktualizacji” zaczął widzieć dziwne komunikaty na swoim komputerze. Przeglądarka Chrome zamykała się w nietypowy sposób, a pojawiał się komunikat “Przywrócić karty?”
Nie podejrzewając niczego, Sun kontynuował swoje rutynowe czynności i uzyskał dostęp do Venus Protocol przez przeglądarkę. Tam przystąpił do wypłaty środków, co robił już niezliczoną ilość razy wcześniej.
Wkrótce potem jego komputer zaczął zwalniać, konto Google zostało wylogowane z Chrome, a w portfelu pojawiły się dziwne, nieznane transakcje. Natychmiast wiedział, że coś jest bardzo nie tak.
Z analizy wynika, że hakerzy podmienili jego często używane rozszerzenie portfela Rabby na złośliwy program. Ta taktyka jest często stosowana przez Lazarus, notoryczną północnokoreańską grupę hakerską.
Po uzyskaniu uprawnień do portfela, szybko przetransferowali różne tokeny, w tym vUSDC, vETH, vWBETH i vBNB.
Szybkie Odzyskanie Środków i Kluczowe Wnioski
Sun zareagował błyskawicznie, kontaktując się z firmami zajmującymi się bezpieczeństwem blockchain, Peckshield i Slowmist, po wskazówki. Skontaktował się również z zespołem Venus Protocol po pomoc.
W rezultacie Venus Protocol natychmiast wstrzymał działanie platformy jako środek zapobiegawczy i rozpoczął śledztwo.
Następnie przeprowadzili awaryjne głosowanie zarządcze, aby wymusić likwidację portfela atakującego, co pozwoliło Sunowi skutecznie odzyskać 13,5 miliona dolarów.
W czwartek Sun podzielił się swoją historią i kluczowymi wnioskami. Ostrzegł, że północnokoreańscy hakerzy coraz częściej wykorzystują kombinację inżynierii społecznej, deepfake’ów i trojanów.
W rezultacie to, co wydaje się być legalną wideokonferencją lub zwykłym kontem na Twitterze, może być całkowicie fałszywe.
W szczególności doradził użytkownikom, aby unikali linków do Zooma od innych osób i pobierali wtyczki programów wyłącznie z oficjalnych kanałów. Zdecydowanie zalecił także, by nigdy nie klikać linków “upgrade”, które pojawiają się w wyskakujących oknach.
Sun wyraził wdzięczność zespołowi Venus za szybką reakcję, która zapobiegła dalszym szkodom. Zaapelował do wszystkich: “zawsze bądźcie podejrzliwi wobec wszelkich próśb, które otrzymujecie na co dzień, i zawsze reagujcie spokojnie.”
Zastrzeżenie: Treść tego artykułu odzwierciedla wyłącznie opinię autora i nie reprezentuje platformy w żadnym charakterze. Niniejszy artykuł nie ma służyć jako punkt odniesienia przy podejmowaniu decyzji inwestycyjnych.
Może Ci się również spodobać
Wielka Brytania planuje zwiększyć emisję krótkoterminowych obligacji, co może obniżyć rentowność brytyjskich obligacji; inwestorzy również uważnie obserwują, czy jesienny budżet będzie przestrzegał dyscypliny fiskalnej.
Wielka Brytania wkrótce zwiększy wykorzystanie krótkoterminowego zadłużenia. Ta zmiana może obniżyć rentowność brytyjskich obligacji skarbowych i złagodzić rosnący nacisk na finanse publiczne kraju. Jednocześnie należy zachować czujność wobec potencjalnych reakcji rynku wywołanych jesiennym budżetem, które mogą mieć wpływ na rynek brytyjskich obligacji.
Nadchodzi tydzień raportów finansowych technologii. Przed sesją na giełdzie amerykańskiej akcje SK Hynix rosną o ponad 1%, akcje Petrobras spadają o ponad 20%, ceny ropy cofają się, a amerykańskie obligacje zyskują na wartości.
Przed sesją giełdową w USA akcje SK Hynix wzrosły o ponad 1%. Firma planuje wypłacić specjalną dywidendę w wysokości 12,1 miliarda dolarów, aby wynagrodzić akcjonariuszy ze środków uzyskanych ze sprzedaży udziałów w Kioxia. Większość spółek technologicznych notowanych w USA, takich jak Neocloud, notuje spadki przed otwarciem rynku: Nebius spada o 4,5%, CoreWeave o 4,4%, a Iren o 4,1%. Akcje Petrobras spadają w notowaniach przedsesyjnych o ponad 20%, a Itaú Unibanco o ponad 27%. Cena ropy Brent spadła z sześciomiesięcznego maksimum o 1,5%, do około 114,95 USD za baryłkę.
Cybercab rozprzestrzenia się, produkcja w fabryce w Berlinie osiąga rekordowy poziom! Za tym zamieszaniem wokół Tesla (TSLA.US), Phillip Securities wciąż przewiduje spadek o 38%
Tesla (TSLA.US) wzrosła o prawie 1% przed otwarciem rynku w poniedziałek po intensywnych prezentacjach Cybercab na torze F1 w Austin, osiągnięciu kamienia milowego produkcji w fabryce w Berlinie oraz pojawieniu się nowych szczegółów dotyczących Roadstera.

Ceny krypto
Więcej


