
Anthropic "Mythos" irrompe nel settore della sicurezza informatica, Bernstein: Niente panico, avete frainteso

Il nuovo modello "Mythos" di Anthropic ha scatenato una svendita collettiva del comparto della cybersicurezza a causa di dichiarazioni relative a una "impennata delle capacità di cybersicurezza", ma Bernstein Research ha subito pubblicato una chiarificazione: gli investitori hanno frainteso questa informazione, poiché non implica né l'ingresso di Anthropic nel mercato dei software di cybersicurezza, né mette in discussione il vantaggio strutturale che l'AI offre a questo settore.
Secondo quanto riportato da Fortune venerdì scorso, il modello "Mythos" di Anthropic, di prossima uscita, promette di ottenere "punteggi significativamente più alti" nella codifica software, nel ragionamento accademico e nei test di cybersicurezza. Questa formulazione ha immediatamente innescato la vendita sul mercato, con la maggior parte dei titoli di cybersicurezza coperti da Bernstein, come Cloudflare, in calo dal 5% al 7%.
Gli analisti di Bernstein hanno risposto prontamente il giorno stesso, chiarendo che i contenuti relativi alla cybersicurezza di "Mythos" riguardano in realtà il rafforzamento delle capacità di sicurezza del codice e misure proattive di Anthropic per prevenire un uso malintenzionato dei suoi prodotti. Entrambi questi aspetti non costituiscono concorrenza con il settore dei software di cybersicurezza né indeboliscono la domanda generata dall’AI a vantaggio del settore.
Bernstein, nel suo rapporto, ha dichiarato esplicitamente che mantiene invariati i rating, i target price e le previsioni finanziarie per tutte le aziende di cybersicurezza da lui coperte.
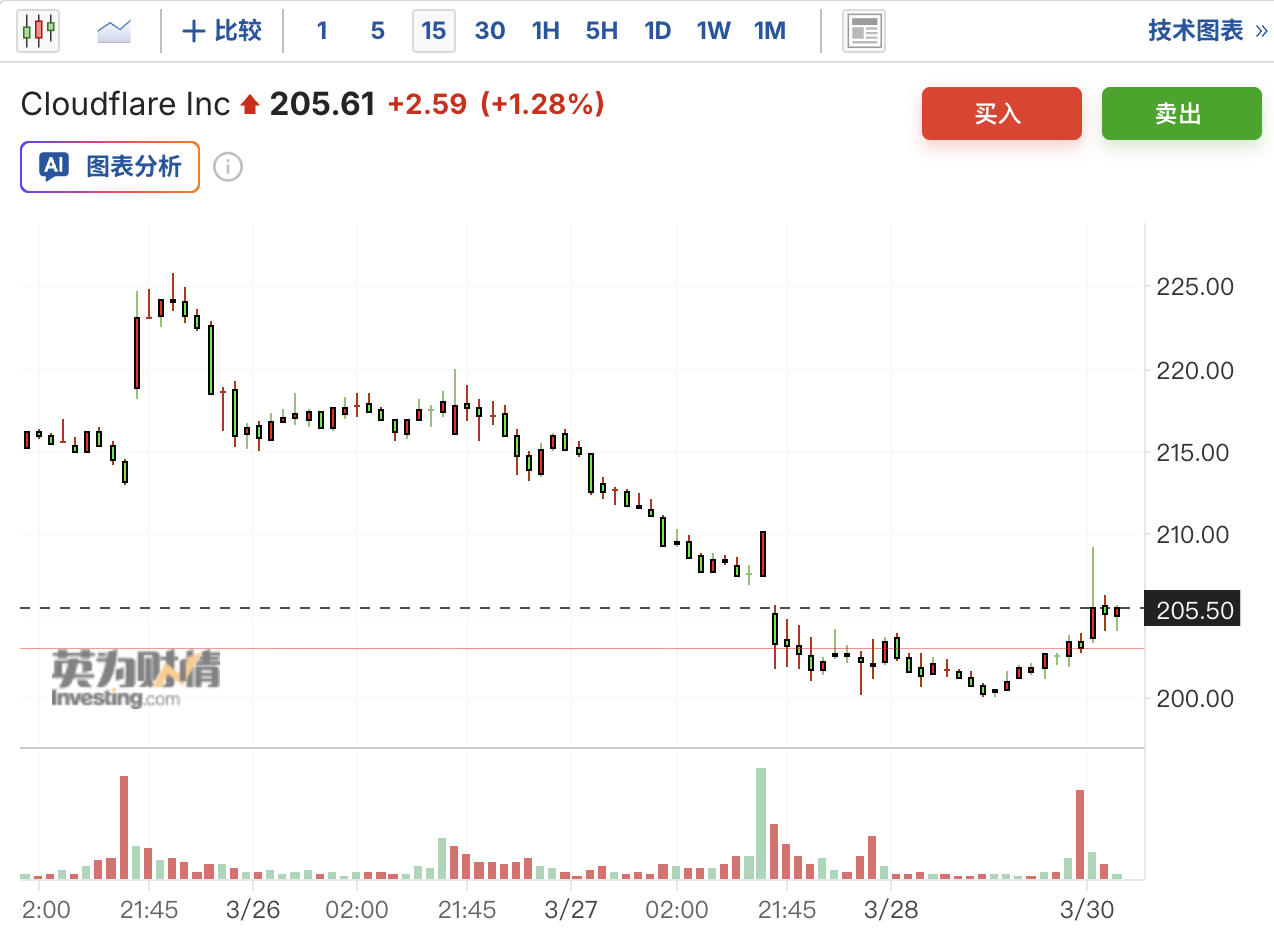
Da dove nasce il panico di mercato
Nel servizio di Fortune, l’espressione relativa alla "impennata delle capacità di cybersicurezza" è diventata la miccia diretta della svendita.
Gli investitori hanno interpretato questa dichiarazione come due potenziali minacce: primo, Anthropic potrebbe entrare direttamente nel mercato dei software di cybersicurezza, generando concorrenza tra i fornitori; secondo, il miglioramento delle capacità dei modelli AI potrebbe ridurre la gravità delle minacce informatiche, diminuendo così la domanda per gli strumenti di sicurezza tradizionali.
Gli analisti di Bernstein hanno descritto come gli investitori siano "puntuali come un orologio": ogni volta che emerge una dichiarazione sull'aumento delle capacità di cybersicurezza, si registra una massiccia svendita delle azioni dei software correlati.
Cosa sta realmente facendo Mythos: sicurezza del codice e prevenzione degli abusi
Bernstein ha suddiviso il contenuto di "Mythos" relativo alla cybersicurezza in due livelli.
Il primo è il miglioramento delle capacità di sicurezza del codice. Secondo gli analisti, questo rappresenta lo standard igienico di base del prodotto ed è anche la soglia di aspettativa del mercato nei confronti di Anthropic, senza limitare il valore della maggior parte degli strumenti di cybersicurezza.
In precedenza hanno già sottolineato che le vulnerabilità software rappresentano una quota relativamente limitata degli incidenti di sicurezza e che il numero di fornitori direttamente impattati dalla funzionalità di sicurezza del codice di Claude è ugualmente ridotto.
Il secondo riguarda la prevenzione degli abusi dei prodotti, che è la logica centrale di questa uscita. Il settore della cybersicurezza ha già ampiamente documentato come, una volta compromesso Claude, possa essere utilizzato dai malintenzionati per identificare vulnerabilità software e creare rapidamente malware mirato, spesso più velocemente di quanto i fornitori di software o gli utenti riescano a implementare una patch.
Inoltre, gli aggressori potrebbero sfruttare metodi di compromissione per prendere il controllo degli agenti interni basati su Anthropic nelle imprese, effettuando movimenti laterali, prendere il controllo degli account e provocare fughe di dati.
Bernstein sottolinea che affrontare questi rischi non è un nuovo tema per Anthropic, la società ne ha già discusso e adottato misure di difesa proattiva: questo rilascio rappresenta un approfondimento della direzione già intrapresa, non un cambiamento strategico.
Il vento favorevole dell'AI nel settore della cybersicurezza rimane intatto
Gli analisti contestano il giudizio secondo cui il "vantaggio dell'AI" sarebbe compromesso, da due prospettive.
Primo, Anthropic è solo uno dei fornitori nel mercato dei grandi modelli linguistici. Esistono molti fornitori di LLM di coda lunga e non tutti implementano meccanismi di prevenzione degli abusi in modo così attivo come Anthropic.
Più importante, esistono già numerosi LLM open source che circolano senza regolamentazione e, anche se le loro capacità sono inferiori a quelle di Claude, possono comunque essere efficacemente utilizzati dai malintenzionati per creare malware o attacchi phishing.
Bernstein osserva che, anche senza questi strumenti, gli attaccanti continuano ad avere successo, il che significa che la qualità degli strumenti non deve essere necessariamente elevata per fornire ulteriore potere di attacco.
Secondo, il potenziale di crescita dell'AI nel settore della cybersicurezza deriva in gran parte dall'emergere di nuove soluzioni di sicurezza, non dalla sola intensificazione della domanda degli strumenti esistenti.
Gli analisti riportano che, durante la RSA Conference di questa settimana, quasi tutti gli stand si sono concentrati su Agentic SOC (centro operativo di sicurezza intelligente), sicurezza dell'identità degli agenti e sicurezza dei dati degli agenti, direzioni emergenti nel settore.
Queste opportunità di mercato non saranno influenzate dal rafforzamento della sicurezza dei prodotti di Anthropic. Inoltre, la maggior parte delle aziende mantiene un approccio neutrale verso i grandi modelli linguistici, e la domanda di soluzioni di protezione multi-agent continuerà ad esistere.
Esclusione di responsabilità: il contenuto di questo articolo riflette esclusivamente l’opinione dell’autore e non rappresenta in alcun modo la piattaforma. Questo articolo non deve essere utilizzato come riferimento per prendere decisioni di investimento.
Ti potrebbe interessare anche
Le forze antiterrorismo in strada, il Louvre chiuso! In Francia esplode una nuova ondata di proteste nel fine settimana, con il rischio che il fuoco delle tensioni si diffonda in tutta Europa.
La Francia è travolta da una nuova ondata di proteste violente: 70.000 agenti di sicurezza sono stati mobilitati d'urgenza, il coprifuoco è stato imposto in diverse città e Macron ha ammesso errori nella gestione della crisi. I mercati finanziari hanno già lanciato l'allarme: lo spread tra i titoli di Stato francesi e tedeschi ha raggiunto il massimo dai tempi della crisi del debito europeo, il PMI è sceso sotto la soglia di espansione, le boutique di lusso hanno blindato le vetrine, il Louvre è stato chiuso e il comune di Parigi prevede perdite di decine di milioni di euro. La situazione di instabilità rischia di estendersi anche al resto d’Europa.

Una volta acquistavano freneticamente, ora il "arsenale" si è ridotto di 51 trilioni di won! I piccoli investitori sudcoreani non riescono più a comprare
In quattro mesi, il "deposito di munizioni" degli investitori retail sudcoreani è diminuito del 36,5%, tornando ai livelli di inizio anno. Nonostante gli investitori retail abbiano acquistato in modo netto oltre 75 trilioni di won, i nuovi fondi si sono esauriti e la velocità di reintegro è molto inferiore al tasso di consumo. Sommando il crollo di quasi il 20% del KOSPI nel mese, il continuo saldo netto negativo degli investitori esteri e le crescenti preoccupazioni per il rischio di credito legato all'AI, il mercato azionario sudcoreano, ora privo del sostegno dei capitali privati, difficilmente vedrà un rimbalzo sostenuto nel breve termine.
La dissoluzione delle “transazioni di consenso” e la nascita di un nuovo consenso! Goldman Sachs spiega: perché le istituzioni stanno attualmente riducendo significativamente le posizioni in AI
Le operazioni "long AI, short tutto il resto", estremamente affollate, stanno subendo una dolorosa decostruzione: il mercato non si accontenta più della "narrazione del bruciare denaro", e i cloud provider di scala ultra-massiccia devono mostrare una reale conversione dei ricavi mentre spendono 1.100 miliardi di dollari in investimenti. Il deficit di energia da 40-50 gigawatt, i costi di capitale in aumento e il cambio del paradigma macroeconomico verso un'epoca di "spese eccessive" stanno trasformando le operazioni AI da questioni di fede a un duro esame di monetizzazione.

La spesa di capitale per l'AI si trova in un dilemma: accelerare mette sotto pressione il flusso di cassa, rallentare compromette la storia di crescita
Nomura Securities ritiene che la narrativa sugli investimenti in AI sia attualmente immersa in una contraddizione interna: se i grandi provider di cloud accelerano la spesa in capitale, il flusso di cassa libero continuerà a essere consumato e la sostenibilità del finanziamento sarà messa in discussione; se rallentano, ciò implica che le aspettative sulla domanda e sulla redditività dell’AI non saranno soddisfatte. Entrambe le strade portano a vendite. Le posizioni long accumulate durante il mercato "agenti intelligenti caldi" di settembre, quando attivate dai catalizzatori negativi, hanno causato massicce liquidazioni e si sono propagate verso i Treasury USA, il mercato valutario e quello delle materie prime, generando un deleveraging sistemico.

Prezzi delle criptovalute
Altro


