

- Ledgera confirmé une exposition de données clients liée à son processeur de paiement tiers,Global-e.
- Les informations divulguées incluent des noms et coordonnées ; aucune phrase de récupération, clé privée ou fonds crypto n’a été compromis.
- L’incident a été signalé publiquement pour la première fois par l’enquêteur blockchain ZachXBT, ce qui a entraîné des notifications clients et une enquête médico-légale en cours.
Les utilisateurs Ledger ont reçu une notification après que Global-e a détecté un accès non autorisé dans certaines parties de ses systèmes cloud. Cette divulgation relance l’attention sur le risque des prestataires tiers dans le commerce crypto, même lorsque l’infrastructure principale du portefeuille reste intacte.
Table des Matières
Ce qu’il s’est passé : exposition liée à un tiers, pas un piratage de portefeuille
Ledger a révélé que l’incident s’est produit
Selon la notification envoyée aux clients, Global-e a identifié une activité inhabituelle et a rapidement mis en place des contrôles. Une enquête médico-légale indépendante a ensuite confirmé que certaines données de commande clients ont été consultées de manière inappropriée. Les champs exposés incluent les noms et d’autres informations de contact, tandis que les détails de paiement n’étaient pas concernés.
Ledger a souligné un point crucial pour les utilisateurs : Global-e n’a pas accès aux phrases de récupération, clés privées, soldes ou tout secret lié aux actifs auto-détenus. Par conséquent, cette exposition n’affecte pas la sécurité cryptographique des appareils Ledger.
Quelles données ont été exposées et lesquelles ne l'ont pas été
Une distinction claire doit être faite dans de tels incidents. Les faits montrent un incident de confidentialité des données, mais pas une compromission crypto.
Exposées
- Noms des clients
- Coordonnées associées aux commandes (comme l’email ou l’adresse de livraison)
Non exposées
- Phrases de récupération (24 mots)
- Clés privées ou secrets de portefeuille
- Soldes on-chain ou signature de transactions
- Données de carte de paiement
Cette identification limite l’exposition au risque financier direct, bien que la possibilité de phishing ciblé soit accrue. Les pirates peuvent utiliser les données divulguées pour concevoir des messages convaincants se faisant passer pour des fournisseurs de portefeuilles.
La conservation autonome limite l’impact des fuites de données
Le modèle d’auto-conservation utilisé par Ledger a servi de frontière très stricte. Les attaquants n’avaient aucune possibilité de vider des fonds ou d’effectuer des transactions, même en présence d’informations de commande de tiers. La menace devient de l’ingénierie sociale plutôt que du vol d’actifs, et la vigilance reste la première ligne de défense.
Comment l’incident a été révélé
L’affaire a été rendue publique lorsque ZachXBT a publié un message à la communauté sur X, citant des emails fournis par des clients détaillant la faille Global-e. De telles divulgations tendent à accélérer la prise de conscience en intégrant la culture on-chain et les signalements de sécurité off-chain.
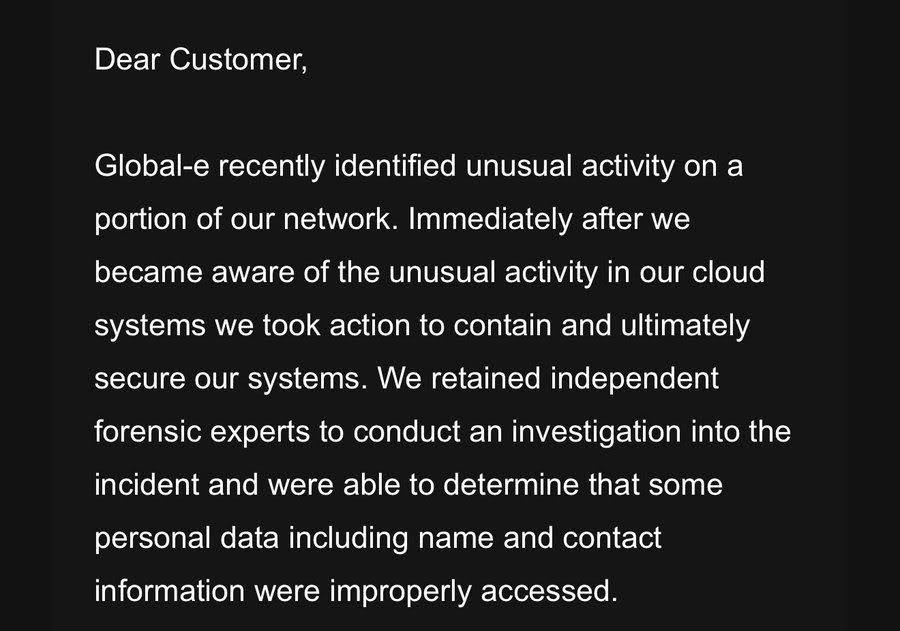
Rapidement, Ledger a pris la gestion de l’incident et clarifié les responsabilités. Global-e est le responsable du traitement des données de commande ; il a donc pris l’initiative de notifier les clients. Ledger a coordonné la communication afin que les utilisateurs soient informés de l’étendue et des limites de l’exposition.
Cette séparation des rôles est courante dans l’industrie du e-commerce, et démontre une menace constante pour les sociétés crypto qui doivent recourir à des prestataires externes pour servir les marchés internationaux.
Pourquoi le risque lié aux tiers continue de toucher les marques crypto
Les entreprises crypto s’appuient de plus en plus sur des fournisseurs spécialisés dans des domaines comme le paiement, la logistique et la conformité. Ces intégrations élargissent la surface d’attaque du portefeuille ou du protocole lui-même.
Le cas de Ledger s’inscrit dans une tendance plus large :
- Les systèmes crypto centraux restent sécurisés
- Les services périphériques : emails, commandes, outils de support deviennent des cibles
- Les fuites de données alimentent le phishing plus que les attaques directes
Pour les attaquants, les bases de données clients ont de la valeur. Une liste validée d’acheteurs de matériel crypto peut aussi être monétisée par des campagnes frauduleuses mentionnant des achats réels, des informations de livraison ou des tickets de support.


