
Analyse technique du vol d'environ 11,3 millions de dollars sur UXLINK

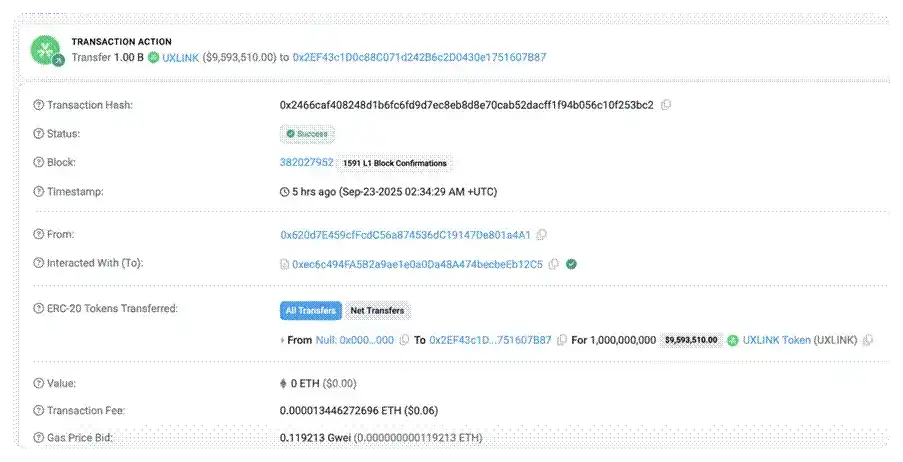
L'attaquant a mené une série d'opérations, notamment en appelant la fonction execTransaction du contrat Gnosis Safe Proxy et le contrat MultiSend, afin de retirer progressivement les autres propriétaires, de finalement prendre le contrôle du contrat et de procéder à une émission malveillante de tokens UXLINK.
Titre original : « Analyse technique du vol d’environ 11,3 millions de dollars chez UXLINK »
Source originale : ExVul Security
Description de l’événement
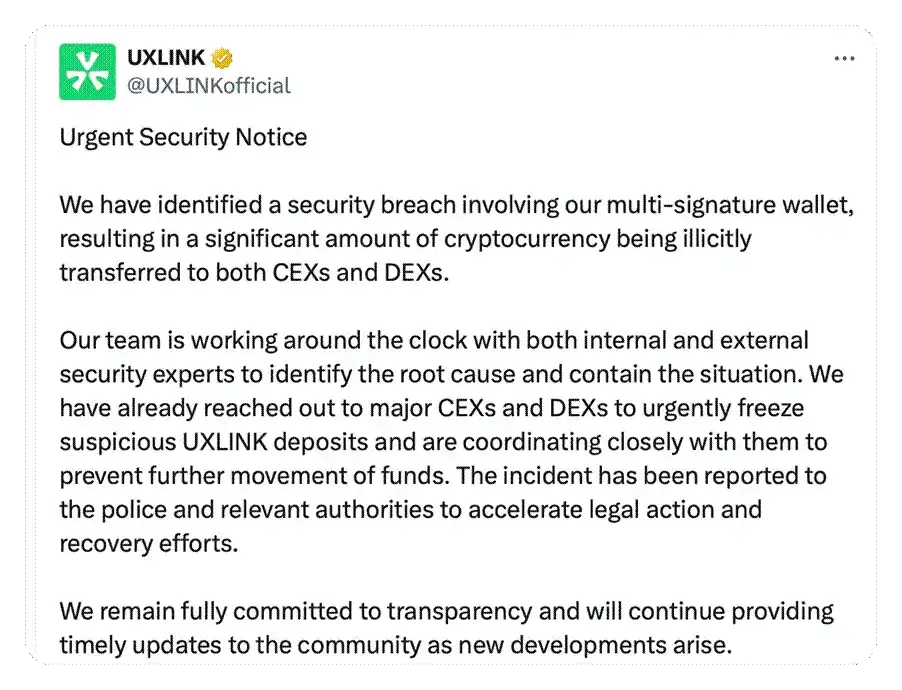
Le 23 septembre, la clé privée du portefeuille multi-signatures du projet UXLINK a été compromise, entraînant le vol d’actifs en cryptomonnaies d’une valeur d’environ 11,3 millions de dollars, qui ont ensuite été dispersés vers plusieurs plateformes d’échange centralisées (CEX) et décentralisées (DEX). Dès la première minute de l’attaque, nous avons mené une enquête conjointe avec UXLINK pour analyser l’incident et surveiller les flux de fonds. UXLINK a contacté en urgence les principales plateformes d’échange pour demander le gel des fonds suspects, a signalé l’incident à la police et aux institutions compétentes afin d’obtenir un soutien juridique et de récupérer les actifs. La majorité des fonds volés par le hacker ont été marqués et gelés par les plateformes d’échange, réduisant ainsi au maximum les risques supplémentaires pour la communauté. L’équipe du projet s’est engagée à maintenir la transparence envers la communauté, et ExVul continuera à suivre et analyser l’évolution de l’incident.
()
Dernières évolutions
Pendant le transfert des fonds du hacker, les actifs transférés vers les plateformes d’échange ont été gelés. Selon un premier suivi on-chain, il a été découvert que le hacker ayant précédemment volé les actifs UXLINK aurait été victime d’une attaque de phishing par Inferno
Drainer. Après vérification, environ 542 millions de tokens $UXLINK obtenus illégalement ont été dérobés via une méthode dite d’« autorisation de phishing ».
Analyse de l’attaque
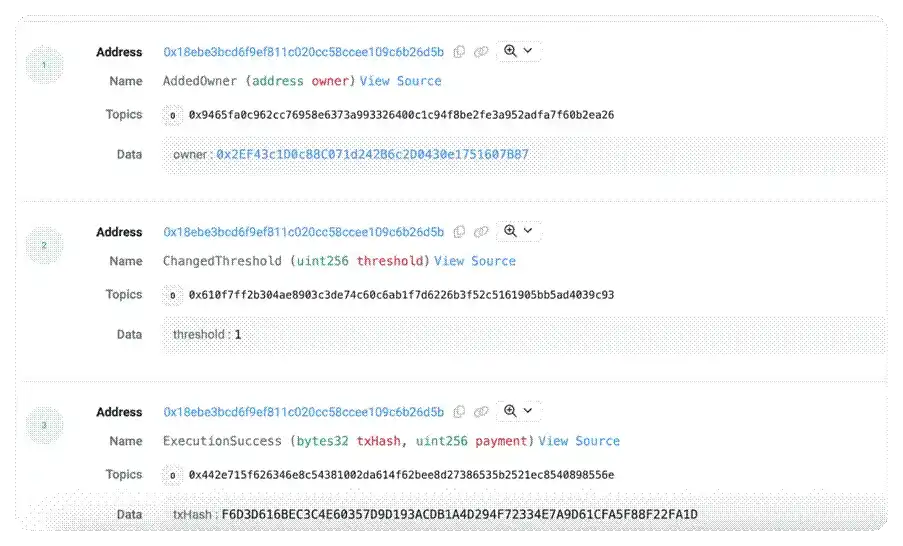
1. Le contrat avait précédemment un problème d’opération malveillante ou de fuite de clé privée du propriétaire multi-signatures, ce qui a permis d’ajouter une adresse malveillante comme membre multi-signatures, et de réinitialiser le seuil de signature (threshold) du contrat à 1, c’est-à-dire qu’une seule signature suffisait pour exécuter des opérations sur le contrat. Le hacker a défini une nouvelle adresse Owner : 0x2EF43c1D0c88C071d242B6c2D0430e1751607B87.
()
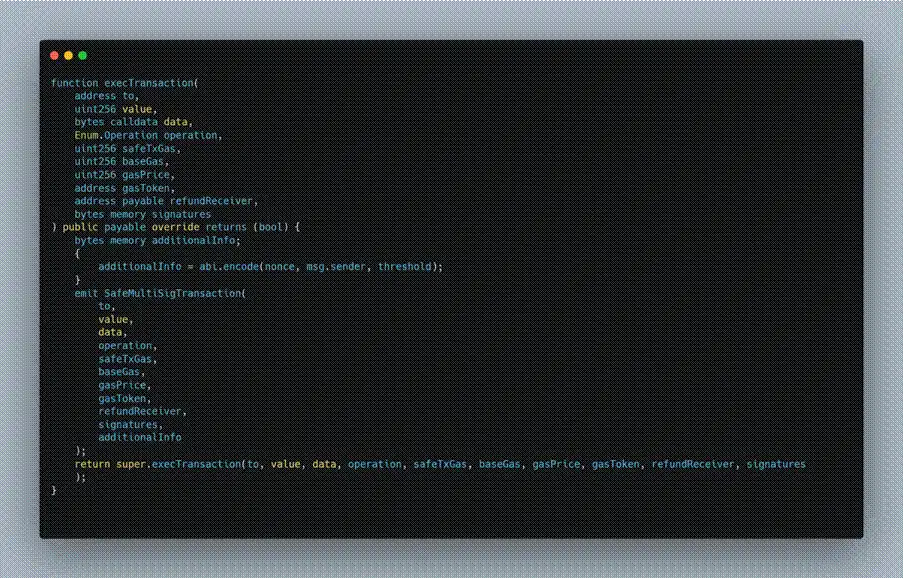
2. L’attaquant a d’abord appelé la fonction execTransaction du contrat Gnosis Safe Proxy. Cette fonction a servi de point d’entrée pour retirer de façon malveillante des membres multi-signatures, toutes les opérations malveillantes ultérieures ayant été exécutées dans le cadre de cette transaction.
()
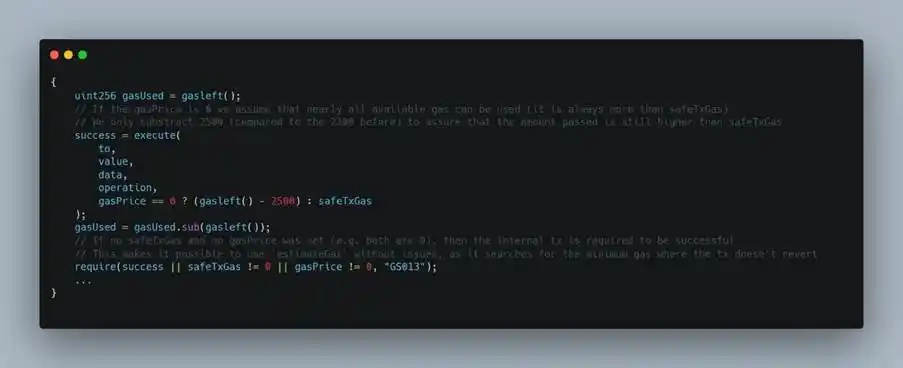
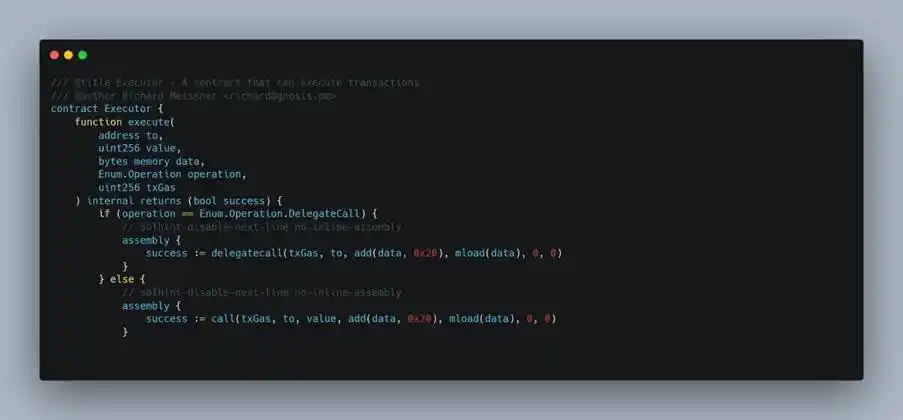
3. Lors de l’appel à execTransaction, l’attaquant a spécifié dans le paramètre data une opération malveillante : appeler par delegatecall le contrat d’implémentation Safe: Multi Send Call
Only 1.3.0.
()
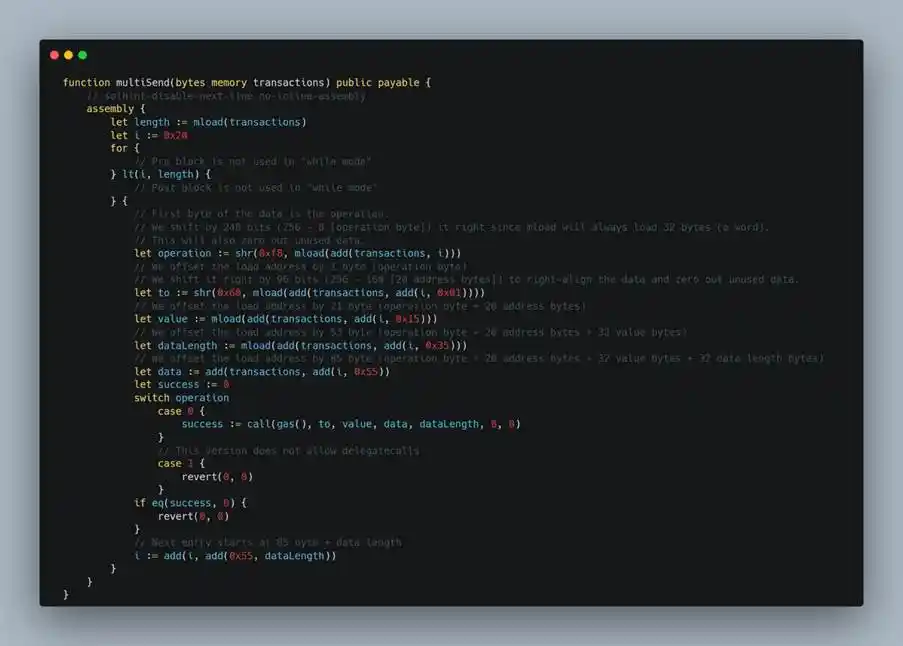
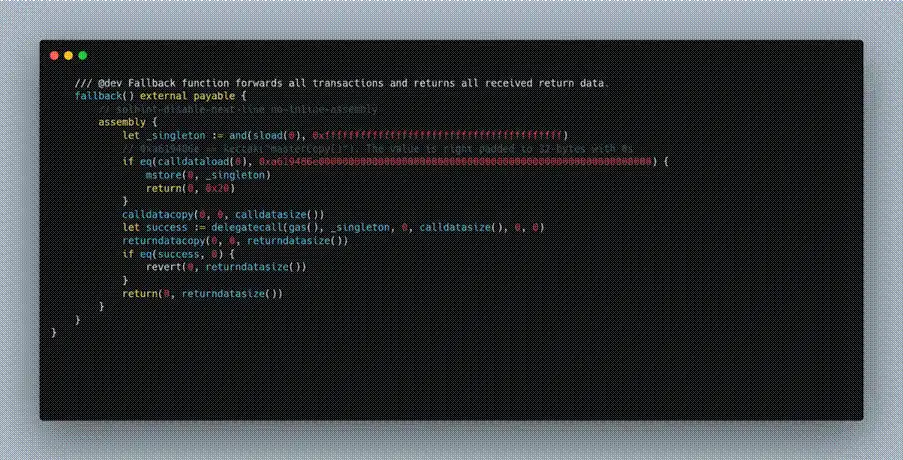
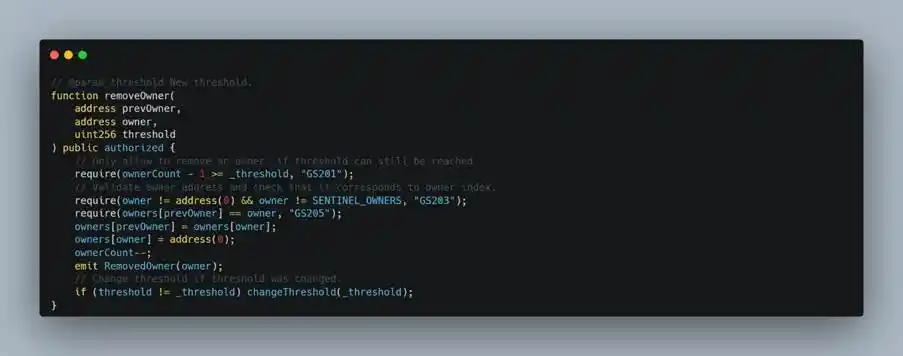
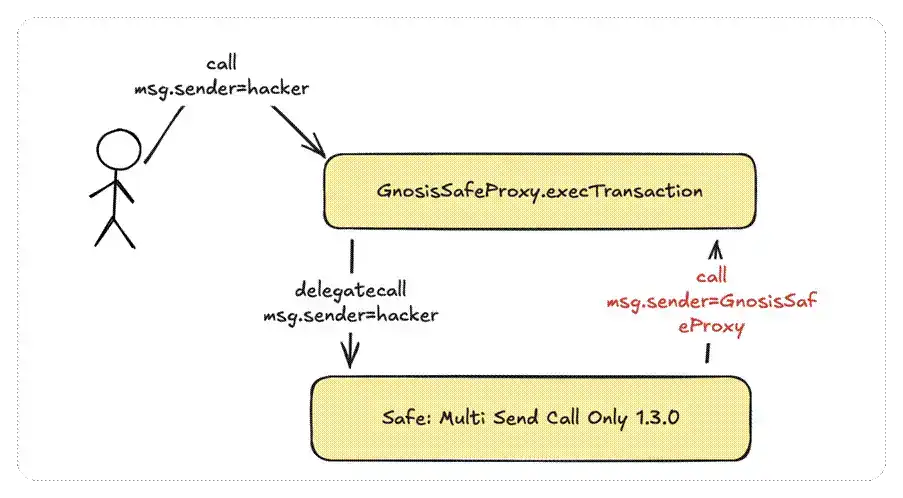
4. Dans la fonction multiSend de Safe: Multi Send Call Only 1.3.0, le flux d’exécution revient à la fonction removeOwner du contrat Gnosis Safe Proxy. Concrètement, l’attaquant a d’abord appelé, via delegatecall sur le contrat proxy, le contrat d’implémentation MultiSend, l’exécutant dans le contexte du proxy ; ensuite, multiSend, selon les paramètres construits par l’attaquant, rappelle le contrat Gnosis Safe Proxy via call et déclenche la fonction removeOwner, supprimant ainsi les adresses Owner existantes.
()
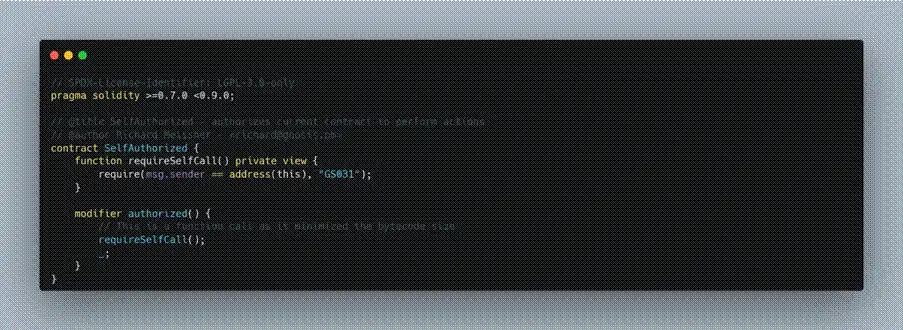
5. La clé du succès de cet appel réside dans la condition msg.sender== address(this). Dans la fonction removeOwner, pour empêcher les appels externes directs, le contrat a mis en place une vérification authorized, qui exige généralement que l’appelant soit le contrat lui-même (msg.sender == address(this)). Ainsi, seule une exécution interne du contrat peut réussir à appeler removeOwner.
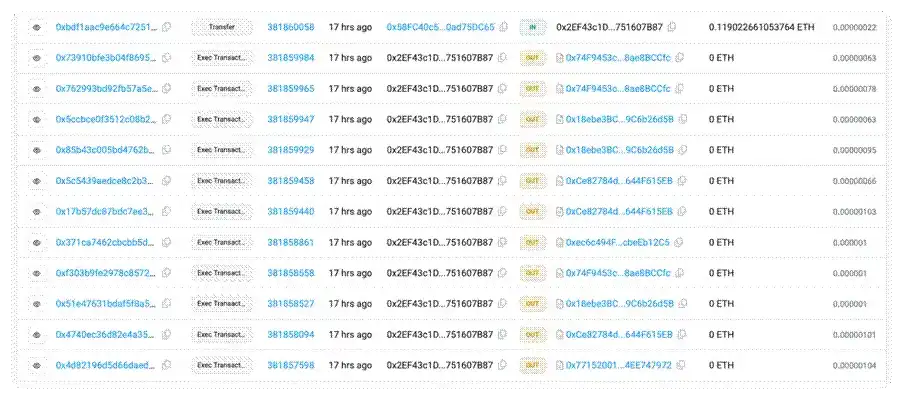
6. Le hacker a ensuite supprimé un à un les autres Owner du multi-signatures selon la méthode ci-dessus, compromettant le mécanisme multi-signatures et prenant finalement le contrôle du contrat.
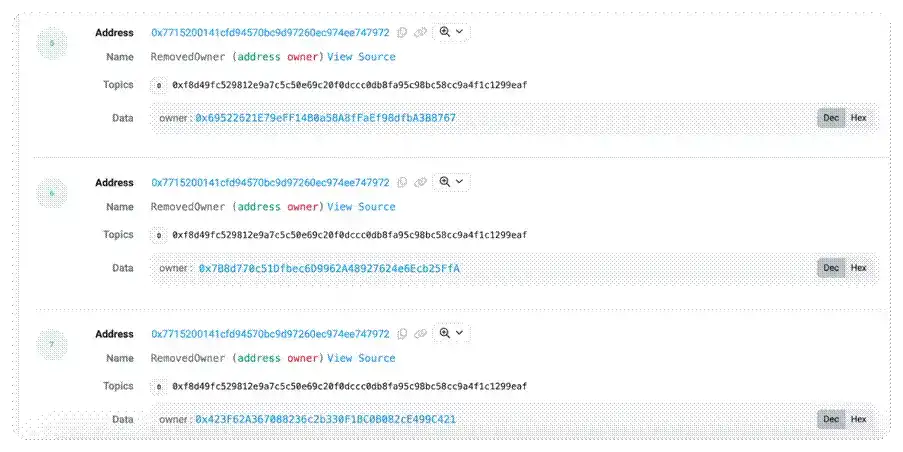
7. À ce stade, l’attaquant, en répétant les étapes ci-dessus, a rendu le mécanisme de sécurité multi-signatures totalement inefficace. Désormais, la signature d’un seul Owner malveillant suffisait pour valider les opérations multi-signatures, permettant ainsi un contrôle total du contrat.
()
Résumé
En raison d’opérations malveillantes ou de la fuite de la clé privée d’un Owner multi-signatures, l’attaquant a ajouté une adresse malveillante comme membre multi-signatures et a fixé le seuil de signature (threshold) du Gnosis Safe Proxy à 1, rendant ainsi le mécanisme de sécurité multi-signatures totalement inefficace. Par la suite, un seul Owner malveillant pouvait valider les opérations multi-signatures. L’attaquant a ensuite supprimé progressivement les autres Owner du contrat, prenant ainsi le contrôle total du contrat et transférant les actifs, tout en forgeant de manière malveillante des tokens $UXLINK on-chain.
Cet incident met en lumière le rôle clé de la gestion multi-signatures dans la sécurité blockchain. Bien que le projet ait adopté le mécanisme multi-signatures Safe et configuré plusieurs comptes multi-signatures, des défauts dans la gestion ont rendu le dispositif inefficace. L’équipe ExVul recommande aux équipes de projet de privilégier la décentralisation dans la gestion des multi-signatures, par exemple en confiant la garde des clés privées à différents membres et en diversifiant les méthodes de stockage des clés, afin de garantir l’efficacité réelle du mécanisme multi-signatures en matière de sécurité.
Annexe
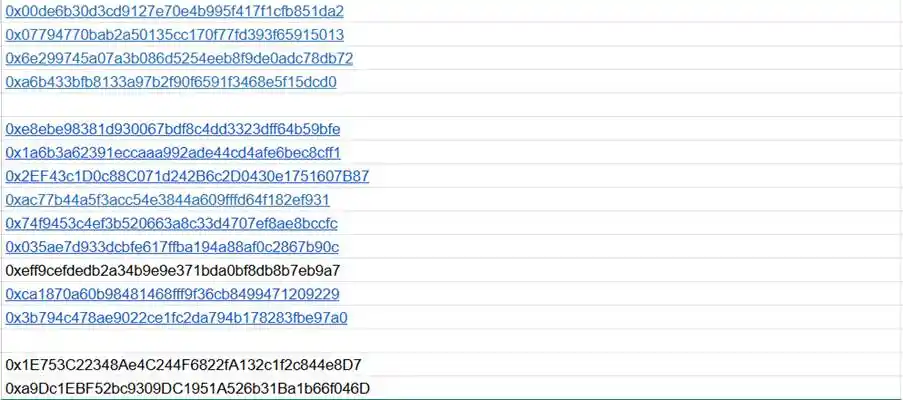
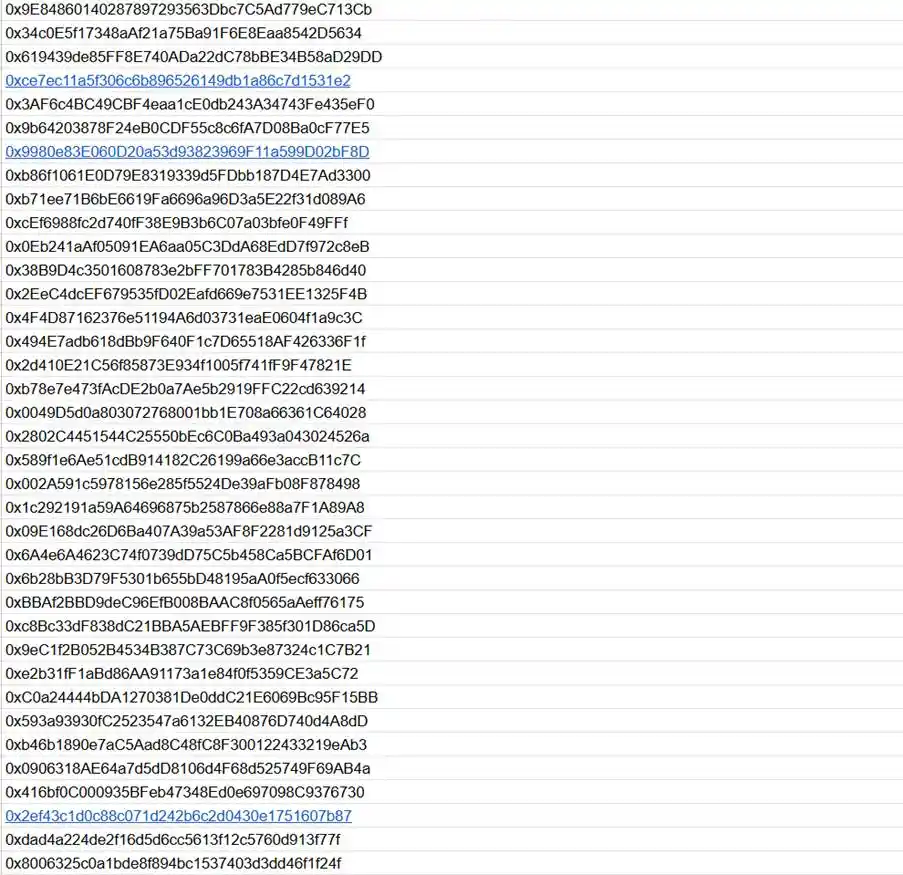
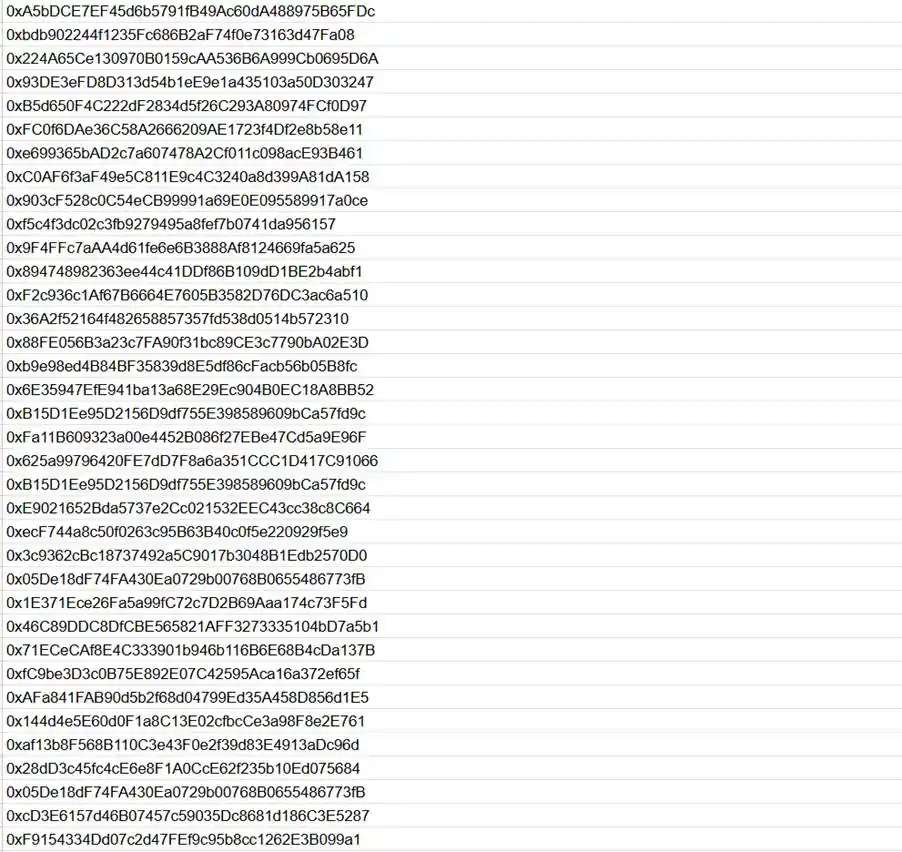
Voici les adresses suspectes de hackers identifiées on-chain par l’équipe ExVul :
Avertissement : le contenu de cet article reflète uniquement le point de vue de l'auteur et ne représente en aucun cas la plateforme. Cet article n'est pas destiné à servir de référence pour prendre des décisions d'investissement.
Vous pourriez également aimer
Jensen Huang : Les ventes de puces Nvidia l'année prochaine seront deux fois supérieures à celles de cette année, il n'est pas possible de réguler l'IA comme on régule les réseaux sociaux
Jensen Huang s'oppose à la transposition des réglementations des réseaux sociaux à l'IA, car les réseaux sociaux sont des produits, tandis que l'IA est une technologie de base qui soutient d'autres technologies et produits. Selon lui, la régulation devrait s'appliquer aux produits, et non à la technologie elle-même. Il souligne l'importance des tests rigoureux et affirme que si le produit n'est pas suffisamment sûr, sa sortie doit être reportée : « la sécurité de l'IA est d'une importance cruciale ».
Que faut-il acheter après une hausse des taux d'intérêt de la Fed ? Historiquement, l'énergie et la technologie dominent le marché boursier américain, tandis que l'immobilier est à la traîne. Goldman Sachs : la vitesse des hausses de taux détermine les performances du marché actions américain.
Performance des actions américaines 12 mois après la première hausse des taux par la Fed : selon Jefferies, le secteur de l'énergie affiche le meilleur rendement moyen avec 22,4 %, suivi par la technologie de l'information avec 15,4 %. Selon Charles Schwab, l'immobilier affiche une sous-performance de 4,3 % par rapport au S&P 500, soit la plus mauvaise performance parmi les 11 secteurs. Goldman Sachs indique que la rapidité des hausses de taux est la variable clé affectant le marché actions américain. Actuellement, si le rendement des bons du Trésor américain à 10 ans augmente de 50 points de base en un mois, cela exercerait une pression qualifiée de « relèvement rapide des taux d'intérêt ».
Prix des cryptos
Plus


